Adres firmowej strony i firmowej poczty działa dzięki systemowi DNS, który zamienia nazwę domeny na adres serwera. System ten powstał w czasach, gdy nikt nie zakładał, że ktoś będzie podrabiał odpowiedzi. W efekcie zwykła odpowiedź DNS nie ma żadnego dowodu pochodzenia i da się ją sfałszować, a klient wpisujący prawidłowy adres może trafić na cudzy serwer.
DNSSEC dodaje do odpowiedzi DNS podpis cyfrowy, który pozwala sprawdzić, czy dane pochodzą od właściciela domeny i czy nikt ich po drodze nie zmienił. Zabezpieczenie włącza się w panelu rejestratora lub operatora DNS, zwykle w kilka minut. Źle przeprowadzone potrafi jednak wyłączyć stronę i pocztę dla dużej części odbiorców, dlatego kolejność czynności ma tu duże znaczenie.
Ten tekst jest instrukcją dla właścicieli firm i osób opiekujących się firmową domeną. Po lekturze będzie wiadomo, przed czym DNSSEC chroni, a przed czym nie, jak go włączyć w dwóch najczęstszych układach, jak sprawdzić, czy działa, oraz jak zmienić serwery nazw lub przenieść domenę bez przerwy w działaniu strony.
Przed czym chroni DNSSEC, a czego nie załatwi?
Gdy ktoś wpisuje adres strony, jego komputer pyta o adres serwera pośrednika, czyli serwer DNS dostawcy internetu albo publiczny serwer w rodzaju Google Public DNS. Taki pośrednik (w dokumentacji nazywany resolverem) zbiera odpowiedź od serwerów obsługujących domenę i zapamiętuje ją na pewien czas. Jeżeli atakujący podsunie mu fałszywą odpowiedź, pośrednik będzie ją rozdawał wszystkim pytającym. Ten rodzaj ataku nosi nazwę zatruwania pamięci podręcznej DNS.
DNSSEC sprawia, że każda odpowiedź ze strefy domeny ma podpis cyfrowy. Pośrednik, który sprawdza podpisy, odrzuca odpowiedź podrobioną lub zmienioną i nie przekazuje jej dalej. Ochrona obejmuje wszystkie rekordy strefy: adres strony, serwery poczty z rekordu MX, a także rekordy TXT, w których zapisane są ustawienia SPF, DKIM i DMARC.
Krajowy rejestr domeny .pl opisuje to zabezpieczenie jako rozszerzenia protokołu DNS, które zapewniają wiarygodność i integralność odpowiedzi. To dobre streszczenie: DNSSEC potwierdza, że odpowiedź jest prawdziwa i nienaruszona. Nie robi nic więcej, a to bywa źródłem nieporozumień.
Zabezpieczenie to nie obejmuje następujących spraw:
- nie szyfruje zapytań ani odpowiedzi, więc nie ukrywa, jakie strony ktoś odwiedza;
- nie zastępuje certyfikatu SSL, który szyfruje połączenie przeglądarki ze stroną;
- nie chroni przed włamaniem na stronę, na serwer ani na konto w panelu rejestratora;
- nie zatrzyma oszusta, który zarejestruje podobnie wyglądającą domenę i podszyje się pod firmę;
- nie chroni przed atakami polegającymi na przeciążeniu serwera.
Uważam DNSSEC za jedną z kilku warstw ochrony domeny, obok silnego hasła i logowania dwuetapowego w panelu rejestratora, certyfikatu SSL oraz poprawnie ustawionych rekordów poczty. Żadna z tych warstw nie zastępuje pozostałych.
Jak działa podpis strefy i łańcuch zaufania?
Do włączenia DNSSEC nie jest potrzebna znajomość kryptografii, ale kilka pojęć pojawia się w każdym panelu i w każdym narzędziu do sprawdzania. Bez nich trudno zrozumieć komunikaty o błędach.
Operator DNS, czyli firma, na której serwerach leży strefa domeny, tworzy parę kluczy: prywatny i publiczny. Kluczem prywatnym podpisuje rekordy strefy, a podpisy zapisuje w rekordach RRSIG. Klucz publiczny umieszcza w strefie w rekordzie DNSKEY, żeby każdy mógł sprawdzić podpis.
Samo podpisanie strefy nie wystarcza, bo fałszerz mógłby podstawić własny klucz. Dlatego skrót klucza publicznego trafia poziom wyżej, do rejestru domeny, w postaci rekordu DS. Rejestr domeny .pl podpisuje ten rekord własnym kluczem, a klucz rejestru jest z kolei potwierdzony w strefie głównej internetu. Tak powstaje łańcuch zaufania: strefa główna poświadcza rejestr .pl, rejestr .pl poświadcza domenę firmy.
Z tego wynika najważniejsza praktyczna zasada. DNSSEC składa się zawsze z dwóch części, które muszą do siebie pasować: podpisanej strefy u operatora DNS oraz rekordu DS w rejestrze. Rekord DS przekazuje do rejestru rejestrator domeny, bo tylko on ma do tego uprawnienia. Polityka rejestru domeny .pl przewiduje, że robi to rejestrator w imieniu abonenta, a jednej nazwie można przypisać najwyżej 6 rekordów DS.
W dokumentacji pojawiają się też dwa rodzaje kluczy. Klucz podpisujący strefę (ZSK) podpisuje zwykłe rekordy, a klucz podpisujący klucze (KSK) podpisuje sam zestaw kluczy i to jego skrót znajduje się w rekordzie DS. W odpowiedziach DNS pierwszy ma oznaczenie 256, drugi 257.
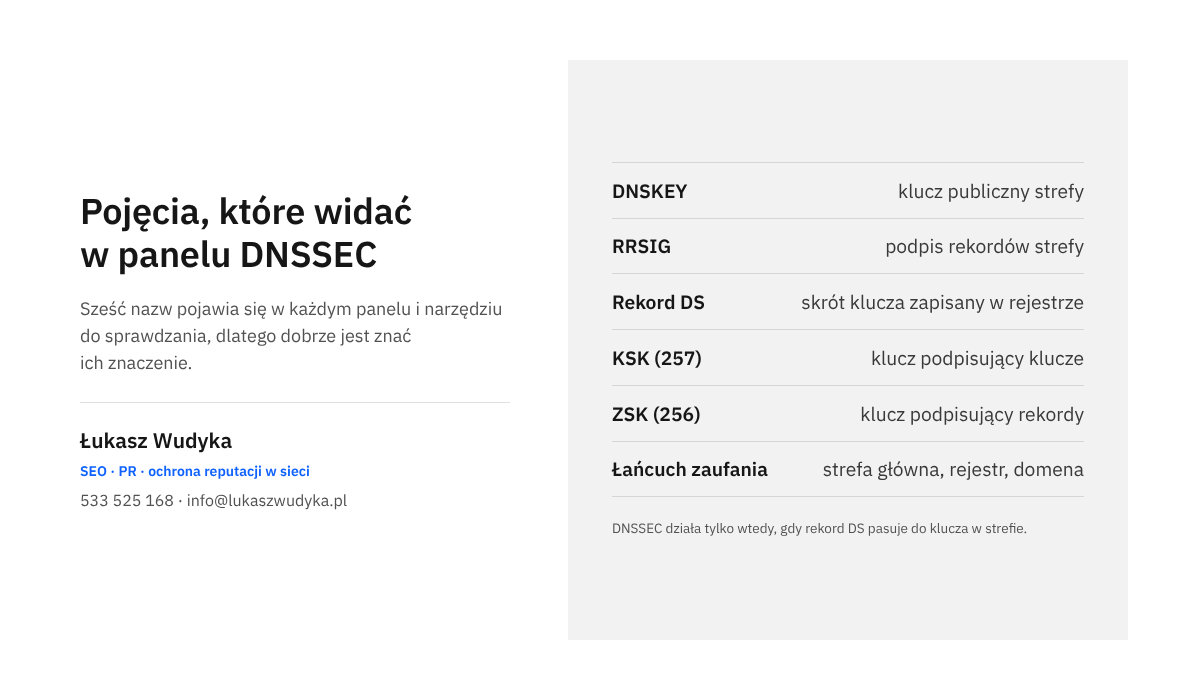
Gdy rekord DS w rejestrze wskazuje na klucz, którego w strefie nie ma, pośrednik sprawdzający podpisy uznaje całą domenę za niewiarygodną i nie zwraca żadnej odpowiedzi. Dla użytkownika wygląda to tak, jakby domena nie istniała. To jedyne poważne ryzyko związane z DNSSEC i niemal zawsze wynika z błędnej kolejności czynności, o czym mowa w dalszych sekcjach.
Co ustalić przed włączeniem zabezpieczenia?
Przed kliknięciem czegokolwiek należy wiedzieć, kto jest rejestratorem domeny i kto obsługuje jej strefę DNS. Często jest to jedna firma, ale równie często domena jest opłacana u rejestratora, a strefa leży u dostawcy hostingu albo w usłudze takiej jak Cloudflare. Od tego zależy cała dalsza procedura.
- Ustalenie rejestratora. Jego nazwę widać na fakturze za odnowienie domeny oraz w bazie WHOIS prowadzonej przez rejestr.
- Ustalenie serwerów nazw. W panelu rejestratora, w ustawieniach domeny, znajduje się lista serwerów nazw (nazywanych też serwerami DNS). Ich nazwy wskazują firmę, która obsługuje strefę.
- Sprawdzenie, czy rozszerzenie domeny obsługuje DNSSEC. Domena .pl i najpopularniejsze rozszerzenia globalne są podpisane, lecz część domen krajowych nadal tego zabezpieczenia nie obsługuje.
- Sprawdzenie, czy operator DNS potrafi podpisać strefę, a rejestrator przyjąć rekord DS. Informację podaje pomoc obu firm, a w razie wątpliwości ich obsługa klienta.
- Sprawdzenie, czy DNSSEC nie jest już włączony. Pokaże to każde z narzędzi opisanych w sekcji o weryfikacji.
- Upewnienie się, że w najbliższych dniach nie jest planowana zmiana serwerów nazw, zmiana hostingu ani przeniesienie domeny do innego rejestratora.
Ostatni punkt jest ważniejszy, niż się wydaje. Włączanie DNSSEC tuż przed przenosinami strony to prosta droga do przerwy w działaniu. Lepiej najpierw zakończyć przenosiny, odczekać, aż zmiana będzie widoczna wszędzie, a dopiero potem podpisać strefę u nowego operatora.
Radzę też przed rozpoczęciem zapisać obecną zawartość strefy, na przykład jako eksport z panelu albo zwykły zrzut ekranu z listą rekordów. Włączenie DNSSEC nie zmienia rekordów, ale kopia przydaje się zawsze, gdy w panelu DNS wykonuje się jakiekolwiek działania.
Jak włączyć DNSSEC, gdy domena i strefa są w jednej firmie?
To najprostszy układ. Skoro ta sama firma podpisuje strefę i przekazuje rekord DS do rejestru, obie części ustawia jednym przełącznikiem i sama pilnuje ich zgodności. Właściciel domeny nie przepisuje żadnych kluczy.
Nazwa i położenie przełącznika różnią się między firmami, ale ogólny przebieg jest podobny:
- Zalogowanie się do panelu klienta i otwarcie listy domen.
- Wybranie domeny i przejście do jej ustawień, zwykle do części dotyczącej DNS lub bezpieczeństwa.
- Odszukanie pozycji z nazwą „DNSSEC” i sprawdzenie jej obecnego stanu.
- Włączenie przełącznika i potwierdzenie zmiany w oknie, które się pojawi.
- Odczekanie na wykonanie zmiany i sprawdzenie wyniku w narzędziu zewnętrznym.
Dla przykładu: w OVHcloud, zgodnie z dokumentacją tej firmy, należy w panelu klienta przejść do „Web Cloud”, następnie do „Domeny” i wybrać nazwę domeny. Najpierw w zakładce „Serwery DNS” trzeba potwierdzić, że domena korzysta z serwerów tej firmy. Potem w polu „Bezpieczeństwo” widać pozycję „Zabezpieczenie DNS – DNSSEC” z przyciskiem aktywacji, a zmianę zatwierdza się w nowym oknie. Dokumentacja zastrzega, że włączenie lub wyłączenie może potrwać do 24 godzin.
U innych rejestratorów pozycja bywa umieszczona w zaawansowanych ustawieniach domeny albo w edytorze strefy. Jeżeli w panelu nie ma jej wcale, nie należy zakładać, że zabezpieczenie jest niedostępne. Część firm włącza je na wniosek złożony przez formularz kontaktowy, a część udostępnia je dopiero w wyższym pakiecie usługi DNS.
Kto woli nie zajmować się tym samodzielnie, może zadzwonić pod numer 533 525 168 albo napisać na info@lukaszwudyka.pl, a przejmę sprawę: ustalę, gdzie leży strefa domeny, włączę podpisywanie, dopilnuję rekordu DS u rejestratora i sprawdzę, czy łańcuch zaufania jest kompletny.
Jak włączyć DNSSEC, gdy strefą zarządza inna firma niż rejestrator?
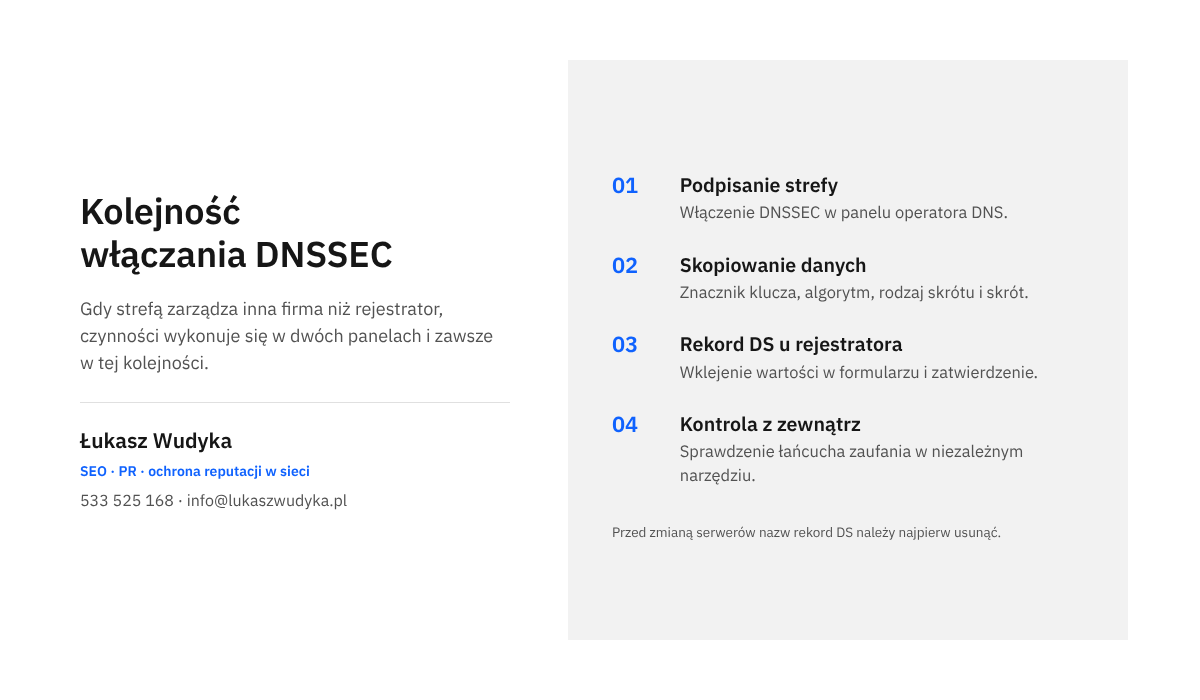
W tym układzie czynności wykonuje się w dwóch panelach i zawsze w tej samej kolejności: najpierw podpisanie strefy u operatora DNS, potem dodanie rekordu DS u rejestratora. Odwrócenie kolejności oznacza, że rejestr wskaże na klucz, którego jeszcze nie ma, i domena przestanie odpowiadać u odbiorców sprawdzających podpisy.
Poniżej przebieg na przykładzie Cloudflare, bo to jeden z najczęściej wybieranych zewnętrznych operatorów DNS. Panel tej usługi nie ma polskiej wersji, dlatego nazwy podane są po angielsku, tak jak w jej dokumentacji.
- Po zalogowaniu się do Cloudflare należy wybrać domenę, przejść do części „DNS”, a w niej do „Settings”.
- W karcie „DNSSEC” trzeba kliknąć „Enable DNSSEC”. Cloudflare podpisze strefę i wyświetli okno z danymi potrzebnymi do utworzenia rekordu DS.
- Dane z okna należy skopiować do notatnika, bez przepisywania ręcznego. Później można je wyświetlić ponownie, klikając „DS record” w tej samej karcie.
- W drugiej karcie przeglądarki trzeba zalogować się do panelu rejestratora, otworzyć ustawienia domeny i odszukać miejsce do zarządzania DNSSEC lub rekordami DS.
- W formularzu rekordu DS wkleja się wartości skopiowane z Cloudflare i zatwierdza zmianę.
- Po zapisaniu rejestrator przekazuje rekord do rejestru. Trzeba odczekać i sprawdzić wynik w narzędziu zewnętrznym.
Cloudflare podaje, że dla domen zarejestrowanych w jego własnej usłudze rejestracji rekord DS dodawany jest automatycznie, co może potrwać od jednego do dwóch dni. Przy każdym innym rejestratorze rekord trzeba dodać samodzielnie.
W OVHcloud, gdy domena jest tam zarejestrowana, a strefa leży gdzie indziej, w ustawieniach domeny pojawia się zakładka „Rekordy DS”. Dokumentacja opisuje to tak: przycisk „Zmień” po prawej stronie, następnie „+”, wypełnienie pól i przycisk „Zatwierdź”. Zakładka jest widoczna tylko wtedy, gdy domena korzysta z zewnętrznych serwerów nazw.
Co oznaczają pola w formularzu rekordu DS?
Formularze u rejestratorów różnią się nazwami pól, a nawet zakresem danych, o które proszą. Jedni chcą gotowego skrótu klucza, inni samego klucza publicznego, z którego skrót wyliczają sami. Operator DNS podaje zwykle komplet, więc wystarczy dopasować wartości do pól.
Znacznik klucza (w panelach „Key Tag”) to liczba identyfikująca klucz. Algorytm to numer metody podpisu. Cloudflare stosuje algorytm o numerze 13 i zaznacza, że u części rejestratorów widnieje on na liście pod nazwą „ECDSA Curve P-256 with SHA-256”. Rodzaj skrótu („Digest Type”) to numer metody, którą wyliczono skrót, a sam skrót („Digest”) to długi ciąg liter i cyfr.
Jeżeli rejestrator prosi o klucz publiczny, pojawiają się inne pola. W OVHcloud są to „Key Tag”, „Flaga”, „Algorytm” oraz „Klucz publiczny zakodowany w base64”. Flaga dla klucza, którego dotyczy rekord DS, ma wartość 257.
Najczęstszy błąd na tym etapie to wklejenie wartości z dodatkową spacją, ucięcie końcówki długiego ciągu albo wybranie złego algorytmu z listy. Rejestr domeny .pl przyjmuje rekord przekazany przez rejestratora bez sprawdzania, czy pasuje do strefy, więc pomyłka nie zostanie zatrzymana po drodze. Dlatego po zapisaniu zawsze trzeba wykonać kontrolę opisaną poniżej.
Gdy operator DNS nie obsługuje podpisywania strefy, jedynym wyjściem jest przeniesienie strefy do operatora, który to potrafi. Oznacza to zmianę serwerów nazw, opisaną krok po kroku we wpisie o tym, kiedy zmiana serwerów nazw domeny jest potrzebna i jak ją przeprowadzić. Dopiero po jej zakończeniu włącza się DNSSEC u nowego operatora.
Po czym poznać, że DNSSEC działa poprawnie?
Komunikat „włączono” w panelu potwierdza tylko przyjęcie zlecenia. O tym, czy zabezpieczenie działa, świadczy dopiero wynik sprawdzenia z zewnątrz. Trzeba potwierdzić trzy rzeczy: strefa zwraca klucze i podpisy, w rejestrze jest rekord DS, a jedno pasuje do drugiego.
Najwygodniej zrobić to w przeglądarce. Cloudflare wskazuje w swojej dokumentacji narzędzie DNSViz, publiczne i niezależne od tej firmy. Po wpisaniu nazwy domeny i uruchomieniu analizy rysuje ono cały łańcuch zaufania od strefy głównej, przez rejestr, do domeny i oznacza miejsca, w których coś się nie zgadza. Podobnie działa DNSSEC Analyzer udostępniany przez Verisign, który wypisuje kolejne ogniwa łańcucha jako listę z oceną każdego z nich.
Poprawny wynik to nieprzerwany łańcuch bez ostrzeżeń i błędów. Jeżeli narzędzie pokazuje klucze w strefie, ale nie znajduje rekordu DS, strefa jest podpisana, lecz łańcuch nie został zamknięty. Taka domena działa normalnie, tylko nie jest jeszcze chroniona. Jeżeli rekord DS jest, a nie pasuje do klucza, domena jest w stanie awarii i trzeba działać od razu.
Kontrola z wiersza poleceń
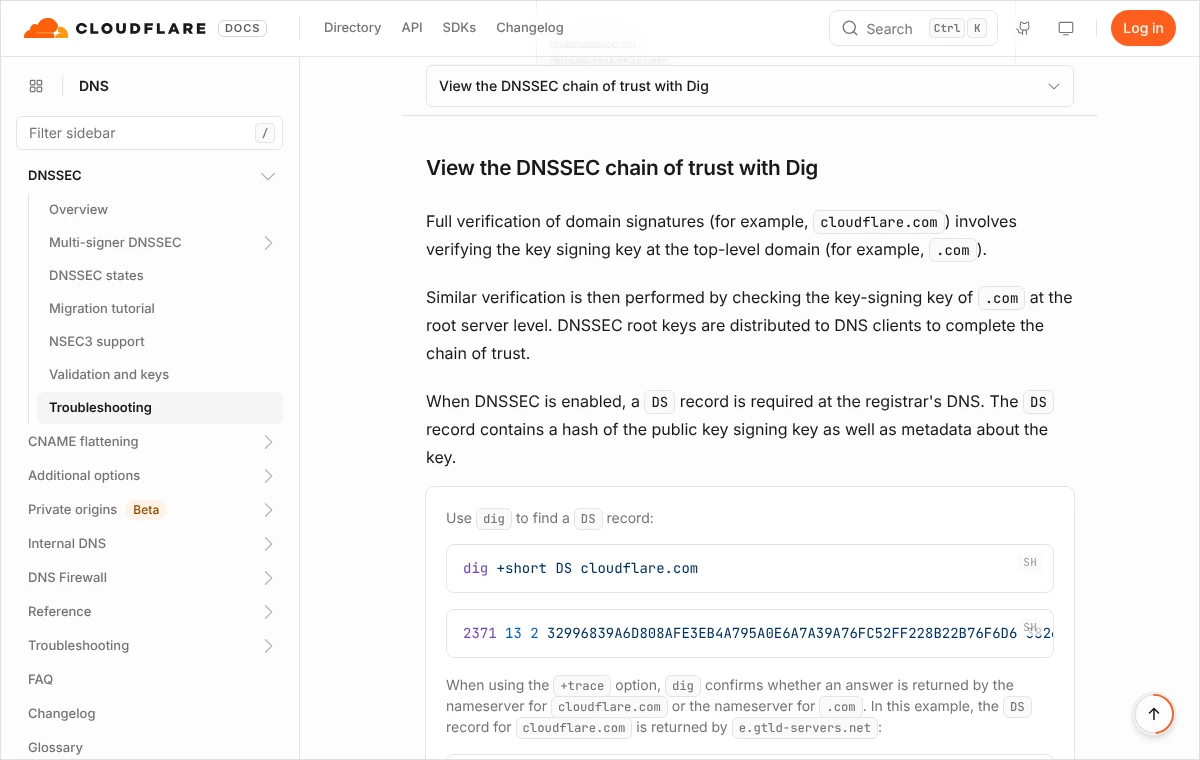
Osoby korzystające z systemu Linux lub macOS mają do dyspozycji polecenie dig. Dokumentacja Cloudflare podaje trzy zapytania, które razem dają pełny obraz. Nazwę przykładową należy zastąpić własną domeną.
dig DNSKEY przyklad.pl +short
dig +short DS przyklad.pl
dig www.przyklad.pl +dnssec
Pierwsze zapytanie powinno zwrócić klucze strefy, w tym co najmniej jeden z oznaczeniem 257. Drugie powinno zwrócić rekord DS zapisany w rejestrze: znacznik klucza, numer algorytmu, rodzaj skrótu i skrót. Pusty wynik oznacza, że rekord do rejestru jeszcze nie dotarł albo nie został dodany.
Trzecie zapytanie pokazuje pełną odpowiedź wraz z podpisem RRSIG. W jej nagłówku, w wierszu z flagami, powinna znaleźć się flaga ad. Oznacza ona, że serwer, który udzielił odpowiedzi, sprawdził podpisy i uznał je za prawidłowe. Flagi tej nie będzie, gdy komputer pyta serwer, który podpisów nie sprawdza, dlatego do testu dobrze jest wskazać publiczny serwer sprawdzający, dopisując na końcu polecenia @1.1.1.1 albo @8.8.8.8.
Wynik nie zawsze jest widoczny od razu. Rekord DS musi trafić do rejestru, a serwery pośredniczące przechowują wcześniejsze odpowiedzi przez czas określony wartością TTL. Mechanizm ten wyjaśnia wpis o tym, ile naprawdę trwa propagacja DNS i jak sprawdzić, czy zmiana jest już widoczna. Jeżeli po upływie doby rekordu DS nadal nie ma, należy zapytać rejestratora, czy zlecenie zostało wykonane.
Co zrobić, gdy po włączeniu strona lub poczta przestały działać?
Awaria związana z DNSSEC ma charakterystyczny obraz. Strona otwiera się u części osób, a u innych przeglądarka zgłasza, że nie może znaleźć serwera. Część wiadomości przestaje docierać. Różnica bierze się stąd, że jedni dostawcy internetu sprawdzają podpisy, a inni nie. Duże publiczne serwery DNS podpisy sprawdzają, więc problem dotyka od razu znacznej grupy odbiorców.
W wierszu poleceń taka awaria objawia się odpowiedzią o statusie SERVFAIL. Cloudflare opisuje prosty sposób potwierdzenia, że przyczyną jest właśnie DNSSEC: to samo zapytanie należy powtórzyć z opcją +cd, która wyłącza sprawdzanie podpisów. Jeżeli zwykłe zapytanie kończy się błędem, a zapytanie z tą opcją zwraca prawidłowy adres, winna jest konfiguracja DNSSEC, a nie serwer strony.
dig A przyklad.pl @1.1.1.1
dig A przyklad.pl @1.1.1.1 +dnssec +cd +short
Przyczyn jest w praktyce kilka i każdą naprawia się inaczej.
Rekord DS nie pasuje do klucza w strefie
Dzieje się tak po pomyłce przy wklejaniu albo po tym, jak operator DNS wygenerował nowy klucz, a u rejestratora został stary rekord. Należy porównać znacznik klucza i skrót podane przez operatora z wynikiem zapytania o rekord DS. Naprawa polega na zastąpieniu błędnego rekordu u rejestratora poprawnym. Jeżeli poprawnych danych nie da się szybko ustalić, bezpieczniej jest usunąć rekord DS całkowicie i przywrócić działanie domeny bez ochrony, a zabezpieczenie włączyć ponownie na spokojnie.
Serwery nazw zostały zmienione, a rekord DS pozostał
To według dokumentacji Cloudflare najczęstsza przyczyna błędu SERVFAIL. Nowy operator nie zna starego klucza, więc rejestr wskazuje na coś, czego w strefie nie ma. Rozwiązania są dwa: usunięcie starego rekordu DS u rejestratora albo włączenie podpisywania u nowego operatora i podmiana rekordu DS na nowy. Pierwsze jest szybsze i mniej podatne na pomyłkę.
Strefa przestała być podpisywana
Zdarza się, że ktoś wyłączy DNSSEC u operatora DNS, nie usuwając wcześniej rekordu DS. Skutek jest ten sam: rejestr obiecuje podpisy, których nie ma. Należy usunąć rekord DS albo ponownie włączyć podpisywanie i zaktualizować rekord o nowe dane.
Po każdej z tych napraw poprawa nie następuje natychmiast, bo serwery pośredniczące pamiętają poprzedni stan przez czas TTL rekordu DS. Cloudflare podaje, że dla większości rozszerzeń jest to zwykle od 24 do 48 godzin. Tego czasu nie da się skrócić z poziomu panelu, dlatego tak ważne jest zapobieganie, a nie naprawianie skutków.
Jeżeli rejestrator nie odpowiada, a domena jest w stanie awarii, warto wiedzieć, że polityka rejestru domeny .pl przewiduje wyjątkowy tryb: przy braku kontaktu z rejestratorem abonent może sam wystąpić do rejestru o usunięcie rekordu DS, co wymaga pisemnego potwierdzenia. To droga na sytuacje naprawdę wyjątkowe, a nie zwykła ścieżka obsługi.
Jak zmienić serwery nazw lub przenieść domenę bez przerwy w działaniu?
Domena z włączonym DNSSEC wymaga przy każdej zmianie operatora DNS jednej dodatkowej czynności: wcześniejszego zdjęcia zabezpieczenia. Cloudflare ostrzega wprost, że zmiana serwerów nazw przy aktywnym DNSSEC u rejestratora powoduje błędy połączenia. Najbezpieczniejsza dla firmowej domeny jest następująca kolejność:
- Usunięcie rekordu DS u rejestratora albo wyłączenie tam DNSSEC. Podpisywanie strefy u dotychczasowego operatora pozostaje na razie włączone.
- Odczekanie, aż rekord DS wygaśnie w pamięci serwerów pośredniczących. Należy przyjąć co najmniej czas TTL tego rekordu, a dla pewności dłużej.
- Potwierdzenie w narzędziu zewnętrznym, że zapytanie o rekord DS zwraca pusty wynik.
- Przygotowanie kompletnej strefy u nowego operatora i zmiana serwerów nazw u rejestratora.
- Odczekanie, aż nowe serwery nazw będą widoczne wszędzie, i sprawdzenie strony oraz poczty.
- Włączenie podpisywania u nowego operatora i dodanie nowego rekordu DS u rejestratora.
Przez czas między pierwszym a ostatnim krokiem domena działa bez ochrony DNSSEC, ale działa bez przerwy. Dla większości firm to rozsądny kompromis. Istnieje też metoda przenosin z zachowaniem ciągłej ochrony, w której obaj operatorzy wymieniają się kluczami, lecz wymaga ona wsparcia po obu stronach i nie polecam jej bez doświadczenia.
Dokumentacja OVHcloud podaje, że pełne wdrożenie zmiany serwerów nazw przy aktywnym DNSSEC zajmuje od 48 do 72 godzin. Planując przenosiny, dobrze jest wcześniej obniżyć czas przechowywania rekordów, co opisuje wpis o tym, jak ustawić wartość TTL przed planowaną zmianą serwera.
Ta sama zasada dotyczy przenoszenia domeny do innego rejestratora, jeżeli razem z domeną zmienia się operator strefy. Przed rozpoczęciem transferu należy zdjąć rekord DS, a po zakończeniu sprawdzić, czy nowy rejestrator nie przejął starego rekordu. Sam przebieg transferu omawia wpis o tym, jak uzyskać kod AuthInfo i ile trwa przeniesienie domeny.
Jak bezpiecznie wyłączyć DNSSEC?
Wyłączenie ma swoją kolejność, odwrotną do włączania: najpierw rejestr, potem strefa. Gdy domena i strefa są w jednej firmie, wystarcza ten sam przełącznik co przy włączaniu, a firma sama zachowa właściwą kolejność.
W układzie z dwiema firmami należy najpierw usunąć rekord DS u rejestratora i odczekać. Cloudflare zaleca, aby podpisywanie strefy pozostało włączone do pełnego wygaśnięcia rekordu DS, a z usunięciem kluczy poczekać co najmniej półtora raza dłużej, niż wynosi czas TTL tego rekordu, czyli 36 godzin przy TTL równym 24 godziny. Dopiero potem wyłącza się podpisywanie u operatora DNS.
Wyłączenie podpisywania przed usunięciem rekordu DS daje ten sam skutek co błędny klucz: domena przestaje odpowiadać u odbiorców sprawdzających podpisy.
Jakich błędów unikać przy pracy z DNSSEC?
Większość awarii, z którymi się spotykam, sprowadza się do kilku powtarzalnych pomyłek. Każdej z nich da się uniknąć bez wiedzy technicznej, wystarczy trzymać się kolejności.
- Dodawanie rekordu DS, zanim strefa zostanie podpisana.
- Zmiana serwerów nazw lub hostingu bez wcześniejszego usunięcia rekordu DS.
- Wyłączanie podpisywania u operatora DNS przy pozostawionym rekordzie DS.
- Przepisywanie długich wartości ręcznie zamiast kopiowania ich w całości.
- Poprzestanie na komunikacie z panelu bez sprawdzenia łańcucha w narzędziu zewnętrznym.
- Powierzenie domeny osobie, która nie wie, że zabezpieczenie jest włączone.
Ostatni punkt dotyczy organizacji pracy. Informację o włączonym DNSSEC dobrze jest zapisać tam, gdzie firma trzyma dane dostępowe do domeny, razem z nazwą rejestratora i operatora DNS. Wykonawca nowej strony, który za rok będzie zmieniał serwery nazw, powinien dowiedzieć się o tym przed rozpoczęciem prac, a nie po awarii.
Radzę także nie włączać zabezpieczenia w piątek po południu ani tuż przed ważną kampanią. Zmiana jest bezpieczna, gdy przebiega zgodnie z procedurą, ale ewentualna poprawka wymaga odczekania nawet dwóch dni i lepiej, aby ten czas nie przypadł na okres największego ruchu.
Najczęstsze pytania
Czy DNSSEC wpływa na pozycję strony w Google?
Nie znam żadnej dokumentacji Google, która wymieniałaby DNSSEC wśród czynników oceny stron, więc nie należy oczekiwać poprawy widoczności po jego włączeniu. Pośredni wpływ może mieć natomiast błędna konfiguracja: strona niedostępna dla części odbiorców i robotów traci ruch do czasu naprawy.
Czy włączenie DNSSEC spowalnia stronę?
Odpowiedzi DNS z podpisami są większe, a serwer pośredniczący wykonuje dodatkowe sprawdzenie, jednak wynik jest zapamiętywany tak samo jak zwykła odpowiedź. Dla osoby odwiedzającej stronę różnica jest w praktyce niezauważalna i nie powinna być argumentem przeciw włączeniu zabezpieczenia.
Czy DNSSEC zastępuje certyfikat SSL?
Nie. Certyfikat SSL szyfruje połączenie między przeglądarką a stroną i potwierdza tożsamość serwera, a DNSSEC potwierdza, że adres serwera podany przez DNS jest prawdziwy. Oba zabezpieczenia działają na innych etapach i dobrze się uzupełniają.
Czy za DNSSEC trzeba dodatkowo płacić?
To zależy od firmy. Część rejestratorów i operatorów DNS udostępnia zabezpieczenie w ramach opłaty za domenę lub usługę DNS, część wymaga wyższego pakietu. Informacja znajduje się w cenniku lub w pomocy danej firmy i trzeba ją sprawdzić przed podjęciem decyzji.
Czy po włączeniu trzeba coś robić przy każdej zmianie rekordów?
Nie. Dodanie lub zmiana rekordu A, MX czy TXT nie wymaga żadnych działań, ponieważ operator DNS podpisuje nowe rekordy automatycznie. Uwagi wymagają tylko trzy zdarzenia: zmiana serwerów nazw, przeniesienie domeny z jednoczesną zmianą operatora strefy oraz wymiana klucza, jeżeli operator nie wykonuje jej sam.
Czy klucze trzeba co pewien czas wymieniać?
Wymianą kluczy zajmuje się operator DNS. Gdy domena i strefa są w jednej firmie, cały proces przebiega bez udziału właściciela. Gdy strefą zarządza zewnętrzny operator, trzeba ustalić w jego dokumentacji, czy wymiana klucza, którego dotyczy rekord DS, wymaga ręcznej aktualizacji tego rekordu u rejestratora, i reagować na powiadomienia w tej sprawie.
Czy DNSSEC ma znaczenie dla poczty firmowej?
Tak, ponieważ podpisy obejmują także rekord MX oraz rekordy TXT z ustawieniami SPF, DKIM i DMARC. Utrudnia to przekierowanie poczty na obcy serwer przez sfałszowanie odpowiedzi DNS. DNSSEC nie zastępuje jednak tych ustawień ani nie szyfruje treści wiadomości.
Skąd wiadomo, że dostawca internetu sprawdza podpisy?
Wystarczy zapytać o własną, poprawnie zabezpieczoną domenę poleceniem dig z opcją +dnssec, bez wskazywania serwera. Obecność flagi ad w nagłówku odpowiedzi oznacza, że używany serwer DNS sprawdza podpisy. Jej brak oznacza, że ochrona nie działa dla osób korzystających z tego serwera, niezależnie od ustawień domeny.
Brak czasu albo ochoty, żeby zająć się tym samodzielnie?
Włączenie DNSSEC to kilka kliknięć, ale w dwóch różnych panelach i w kolejności, której nie wolno pomylić. Jeśli domena jest zbyt ważna, żeby na niej ćwiczyć, chętnie zrobię to od początku do końca: sprawdzę, kto jest rejestratorem i operatorem strefy, zabezpieczę kopię rekordów, włączę podpisywanie, dopilnuję rekordu DS w rejestrze i potwierdzę w niezależnych narzędziach, że łańcuch zaufania jest kompletny. Na koniec przekażę krótką notatkę z informacją, co zostało ustawione i o czym trzeba pamiętać przy przyszłej zmianie hostingu.
Wystarczy zadzwonić pod numer 533 525 168 albo napisać na adres info@lukaszwudyka.pl i podać nazwę domeny. Odpowiem, co da się zrobić i ile to potrwa.