Domena firmowa to adres strony, adresy poczty i często jedyna droga, którą klient trafia do firmy. Wszystkim tym zarządza się z jednego miejsca: z konta u rejestratora domen. Kto wejdzie na to konto, może skierować stronę na inny serwer, przejąć pocztę albo przenieść domenę do innej firmy, a właściciel dowie się o tym dopiero wtedy, gdy coś przestanie działać.
W praktyce konto u rejestratora jest zakładane raz, przy zakupie domeny, i potem nikt do niego nie zagląda przez lata. Hasło pochodzi sprzed dawna, adres e-mail należy do byłego pracownika, a karta podpięta do płatności dawno straciła ważność. Ten tekst jest napisany dla właścicieli firm i osób, które opiekują się firmową stroną, i nie wymaga wiedzy technicznej.
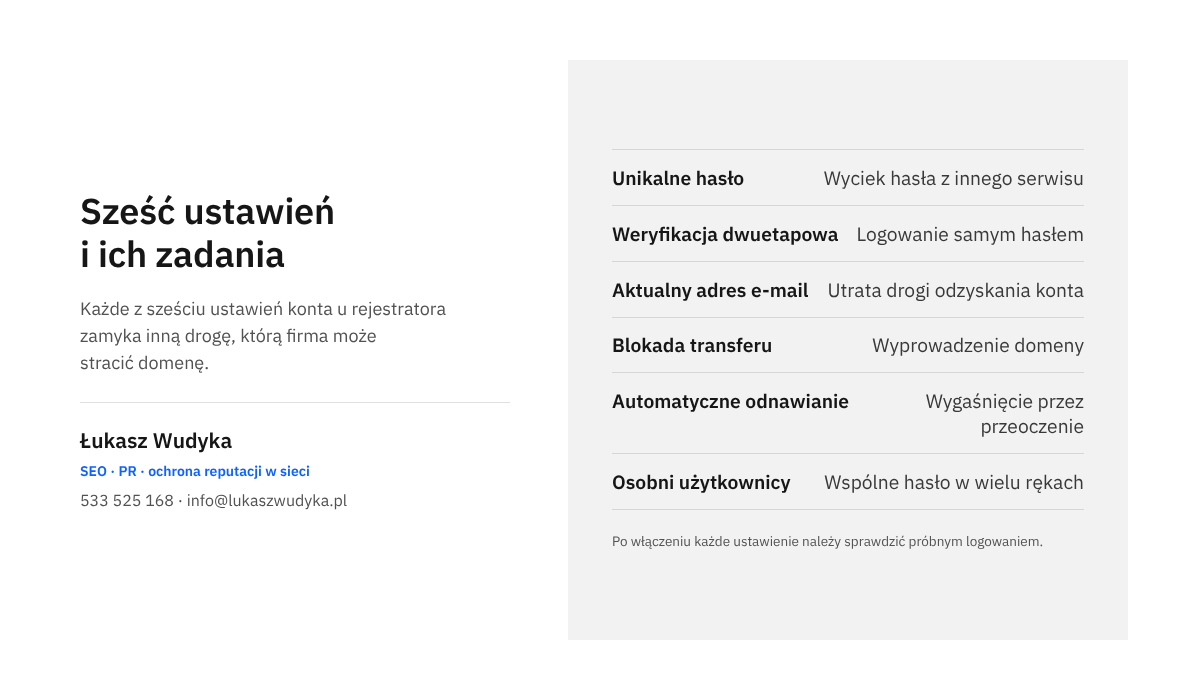
Po lekturze czytelnik będzie umiał przejść przez sześć ustawień, które decydują o bezpieczeństwie domeny: hasło, weryfikację dwuetapową, dane kontaktowe, blokadę transferu, odnawianie i dostępy dla innych osób. Przy każdym z nich opisuję, gdzie go szukać w panelu, jak je włączyć i po czym poznać, że działa.
Po czym poznać, że konto u rejestratora jest słabo zabezpieczone?
Słabo zabezpieczone konto zwykle niczym się nie wyróżnia aż do dnia, w którym dzieje się coś złego. Dlatego ocenę należy zrobić z wyprzedzeniem, odpowiadając na kilka prostych pytań. Jeśli na którekolwiek odpowiedź brzmi „nie wiem”, jest to wystarczający powód, żeby zalogować się do panelu jeszcze tego samego dnia.
- Czy wiadomo, u którego rejestratora jest domena i kto zna dane do logowania?
- Czy hasło do tego konta jest używane wyłącznie w tym jednym miejscu?
- Czy przy logowaniu panel prosi o dodatkowy kod z telefonu?
- Czy na adres e-mail przypisany do konta ktoś w firmie regularnie zagląda?
- Czy wiadomo, kiedy domena wygasa i z czego zostanie opłacona?
- Czy osoby, które kiedyś dostały dostęp, nadal powinny go mieć?
Osobnym sygnałem ostrzegawczym jest sytuacja, w której konto nie należy do firmy, tylko do osoby, która kiedyś robiła stronę. Wtedy żadne z opisanych niżej ustawień nie pomoże, bo właściciel firmy nie ma nad nimi kontroli. Tę sprawę należy uporządkować w pierwszej kolejności, a sposób postępowania opisałem w tekście o tym, co zrobić, gdy domena firmowa jest zarejestrowana na wykonawcę strony.
Co może zrobić osoba, która przejmie konto?
Z poziomu panelu rejestratora da się zmienić serwery nazw i rekordy DNS, czyli wskazać, na jakim serwerze działa strona i dokąd trafia poczta. Osoba nieuprawniona może więc podstawić własną stronę pod firmowym adresem albo czytać wiadomości wysyłane do firmy. Może też pobrać kod potrzebny do przeniesienia domeny i wyprowadzić ją do innego rejestratora.
Drugi rodzaj szkody nie wymaga żadnego włamania. Wystarczy, że przypomnienie o płatności trafi na nieużywany adres, a domena wygaśnie. Strona i poczta przestają wtedy działać z dnia na dzień, a odzyskanie adresu bywa kłopotliwe i kosztowne.
Jakie hasło ustawić i gdzie je przechowywać?
Pierwsze ustawienie jest najprostsze i najczęściej zaniedbane. Hasło do konta u rejestratora powinno być długie, losowe i używane tylko w tym jednym serwisie. Największym zagrożeniem nie jest zgadywanie hasła, lecz to, że to samo hasło wyciekło wcześniej z innego serwisu i ktoś próbuje nim logować się wszędzie po kolei.
Radzę nie wymyślać hasła samodzielnie, tylko wygenerować je w menedżerze haseł i tam je przechowywać. Menedżer haseł to program, który zapamiętuje wszystkie hasła i sam je podpowiada przy logowaniu, więc długość i stopień skomplikowania przestają być kłopotem. Hasło zapisane w pliku tekstowym, w wiadomości e-mail albo na kartce przy monitorze nie jest bezpieczne.
- Należy zalogować się do panelu rejestratora i otworzyć ustawienia konta. Zwykle wchodzi się do nich po kliknięciu nazwy użytkownika lub ikony profilu w prawym górnym rogu.
- W ustawieniach trzeba odszukać sekcję dotyczącą bezpieczeństwa lub logowania i wybrać zmianę hasła.
- W menedżerze haseł generuje się nowe hasło: co najmniej kilkanaście znaków, małe i wielkie litery, cyfry oraz znaki specjalne, o ile rejestrator na nie pozwala.
- Nowe hasło wkleja się w panelu i zatwierdza. Część rejestratorów prosi o potwierdzenie zmiany przez link wysłany na adres e-mail konta.
- Na koniec należy wylogować się i zalogować ponownie nowym hasłem, najlepiej w oknie prywatnym przeglądarki, żeby mieć pewność, że zmiana została zapisana.
Jeśli hasło znało kilka osób, zmiana hasła jest dobrą okazją, żeby tę praktykę zakończyć. Wspólne hasło oznacza, że po każdym odejściu pracownika lub zakończeniu współpracy z wykonawcą trzeba je zmieniać od nowa. Lepszy sposób opisuję niżej, przy dostępach dla innych osób.
Skąd wiadomo, że wiadomość o haśle naprawdę przyszła od rejestratora?
Właściciele domen regularnie dostają fałszywe wiadomości udające rejestratora: o rzekomo wygasającej domenie, zablokowanym koncie albo nieudanej płatności. Link w takiej wiadomości prowadzi do strony łudząco podobnej do panelu, na której oszust przechwytuje login i hasło.
Bezpieczna zasada jest jedna: do panelu wchodzi się zawsze przez adres wpisany ręcznie w przeglądarce lub zapisany w zakładkach, nigdy przez link z wiadomości. Jeśli wiadomość mówi o zaległej płatności, tę samą informację będzie widać po zalogowaniu się w zwykły sposób. Jeśli jej tam nie ma, wiadomość była fałszywa.
Jak włączyć weryfikację dwuetapową i nie odciąć sobie dostępu?
Weryfikacja dwuetapowa oznacza, że po podaniu hasła panel prosi o drugi dowód tożsamości: kod z telefonu albo podłączenie fizycznego klucza. Osoba, która zdobyła samo hasło, nie zaloguje się bez tego drugiego elementu. Uważam to ustawienie za najważniejsze z całej szóstki, bo chroni także wtedy, gdy hasło wycieknie.
Rejestratorzy nazywają tę funkcję różnie: weryfikacja dwuetapowa, uwierzytelnianie dwuskładnikowe albo skrótem 2FA. Dostępne metody też bywają różne. Dla przykładu OVHcloud opisuje w swojej dokumentacji cztery: kod wysyłany przez SMS, kod z aplikacji mobilnej, klucz bezpieczeństwa U2F oraz kody zapasowe, które uzupełniają jedną z trzech pierwszych metod.
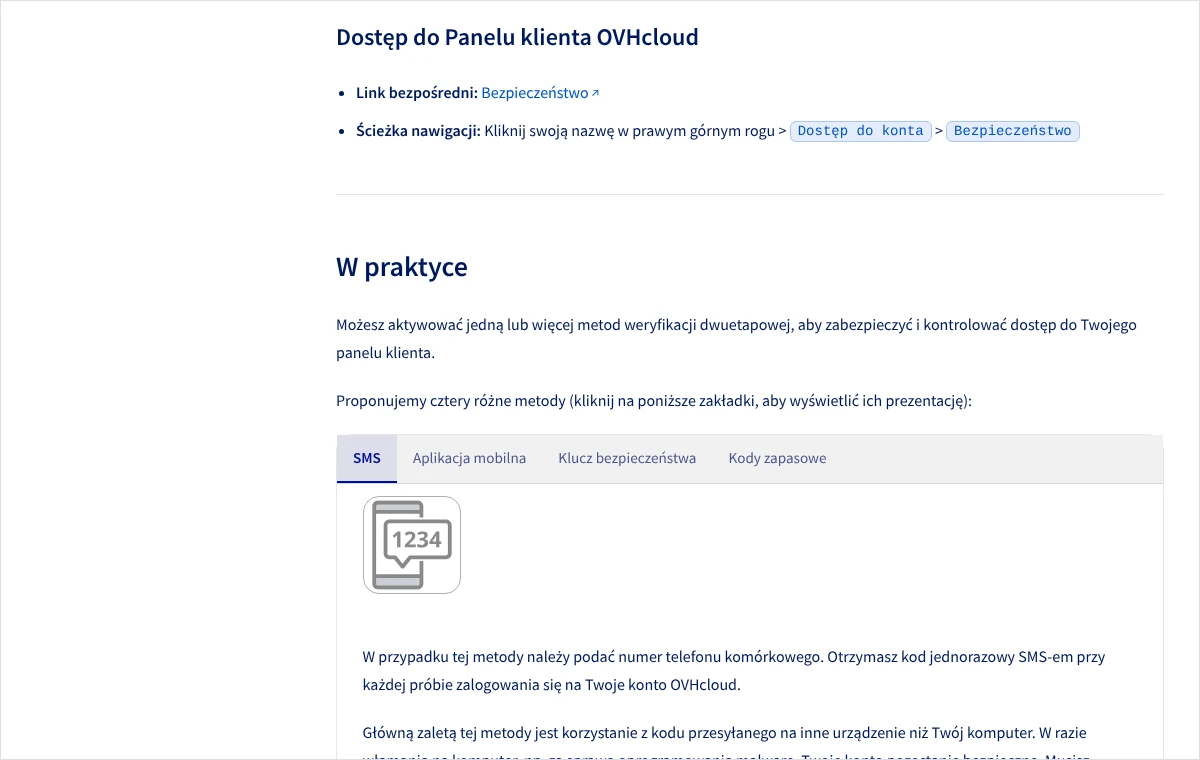
Kod z aplikacji ma tę przewagę nad kodem SMS, że po pierwszym połączeniu aplikacji z kontem telefon nie potrzebuje zasięgu ani internetu, żeby wygenerować kod. Klucz sprzętowy jest najbezpieczniejszy, bo jest osobnym urządzeniem, niezależnym od komputera i telefonu. Dla małej firmy rozsądnym wyborem jest aplikacja, a przy cennych domenach dodatkowo klucz.
- Po zalogowaniu należy otworzyć ustawienia bezpieczeństwa konta. W panelu OVHcloud ścieżka prowadzi przez kliknięcie swojej nazwy w prawym górnym rogu, następnie „Dostęp do konta” i „Bezpieczeństwo”.
- Trzeba kliknąć przycisk włączający drugi etap logowania. W OVHcloud nosi on nazwę „Włącz weryfikację dwuetapową”.
- Następnie wybiera się metodę. Przy aplikacji mobilnej panel wyświetla kod QR, który skanuje się aplikacją do kodów jednorazowych zainstalowaną na telefonie.
- Aplikacja pokazuje kod jednorazowy, który wpisuje się w panelu, żeby potwierdzić połączenie.
- Panel wyświetla kody zapasowe. W OVHcloud jest ich dziesięć i każdy działa tylko raz. Należy je od razu zapisać w menedżerze haseł albo wydrukować i schować w bezpiecznym miejscu w firmie.
- Na koniec trzeba wylogować się i zalogować ponownie, żeby sprawdzić, że panel rzeczywiście prosi o kod.
Co się stanie, gdy telefon zaginie?
To pytanie należy sobie zadać przed włączeniem weryfikacji, a nie po utracie telefonu. Bez kodów zapasowych i bez drugiej metody dostęp do panelu może zostać zablokowany, a jego przywrócenie wymaga kontaktu z rejestratorem i potwierdzenia tożsamości dokumentami. Taka procedura trwa, a w tym czasie nie da się niczego zmienić w domenie.
Dlatego radzę zawsze ustawić dwie niezależne metody, na przykład aplikację i kody zapasowe albo aplikację i klucz sprzętowy. Kody zapasowe nie powinny być przechowywane wyłącznie w tym samym telefonie, w którym działa aplikacja. Po zużyciu kilku kodów trzeba wygenerować w panelu nowy zestaw.
Kto woli nie zajmować się tym samodzielnie, może zadzwonić pod numer 533 525 168 albo napisać na info@lukaszwudyka.pl, a ja przejmę sprawę: przejrzę ustawienia konta u rejestratora, włączę brakujące zabezpieczenia i przekażę spisane dostępy wraz z kodami zapasowymi.
Czy adres e-mail i dane abonenta są nadal aktualne?
Adres e-mail przypisany do konta jest w praktyce drugim kluczem do domeny. Na ten adres rejestrator wysyła link do zmiany hasła, przypomnienia o płatności oraz powiadomienia o zmianach. Kto ma dostęp do tej skrzynki, ten może odzyskać dostęp do konta. Kto go nie ma, może dostęp do konta stracić.
Najczęstsze kłopoty wyglądają podobnie. Adres należy do pracownika, który odszedł z firmy. Adres jest prywatną skrzynką, której nikt już nie sprawdza. Adres działa w tej samej domenie, którą konto obsługuje, więc gdy domena wygaśnie albo ktoś zmieni rekordy poczty, wiadomości od rejestratora przestają dochodzić właśnie wtedy, gdy są najbardziej potrzebne.
Jaki adres e-mail podać w koncie?
Adres główny konta powinien być skrzynką, do której właściciel firmy ma stały dostęp i która sama jest zabezpieczona weryfikacją dwuetapową. Dobrze, jeśli nie działa ona w domenie obsługiwanej przez to konto. Dokumentacja OVHcloud zaleca dodatkowo podanie adresu zapasowego, innego niż główny, który pozwala zachować dostęp do konta w razie kłopotów ze skrzynką główną.
- W panelu należy otworzyć profil użytkownika lub dane konta.
- Trzeba sprawdzić adres e-mail główny i, jeśli panel go przewiduje, adres zapasowy oraz numer telefonu komórkowego.
- Przy zmianie adresu głównego rejestrator zwykle wysyła kod potwierdzający na dotychczasowy adres. Dlatego zmianę należy przeprowadzić, póki stara skrzynka jeszcze działa.
- Po zapisaniu zmian warto wysłać sobie próbne przypomnienie hasła i upewnić się, że wiadomość dochodzi na nowy adres i nie trafia do spamu.
Jeśli stara skrzynka już nie istnieje, zmiana adresu wymaga zwykle kontaktu z biurem obsługi rejestratora i potwierdzenia tożsamości. Rejestrator porównuje wtedy dane z dokumentów z danymi zapisanymi w koncie, co prowadzi do drugiej części tego ustawienia.
Dlaczego dane abonenta mają znaczenie dla bezpieczeństwa?
Abonent to osoba lub firma, na którą domena jest zarejestrowana. W sporze o to, do kogo należy domena, liczą się dane abonenta, a nie to, kto zna hasło do panelu. Jeśli jako abonent figuruje poprzedni wspólnik, firma pod starą nazwą albo osoba prywatna zamiast spółki, odzyskanie dostępu po awarii lub włamaniu staje się znacznie trudniejsze.
Należy więc sprawdzić, czy nazwa, adres i numer identyfikacji podatkowej abonenta zgadzają się z aktualnymi danymi firmy. To samo dotyczy danych właściciela samego konta klienta. Jakie z tych informacji są widoczne publicznie, wyjaśniam w osobnym tekście o tym, co pokazują dane abonenta domeny w bazie WHOIS.
Jak sprawdzić i włączyć blokadę transferu domeny?
Transfer to przeniesienie obsługi domeny od jednego rejestratora do drugiego. Sam w sobie jest zwykłą, legalną czynnością, ale bywa też ostatnim etapem przejęcia domeny: po przeniesieniu do konta u innego rejestratora odzyskanie jej jest długie i niepewne. Blokada transferu sprawia, że taka próba zostaje odrzucona, dopóki ktoś świadomie blokady nie zdejmie.
W domenach ogólnych, takich jak .com czy .eu, blokada ma postać statusu clientTransferProhibited. Zgodnie z opisem organizacji ICANN status ten nakazuje rejestrowi odrzucać prośby o przeniesienie domeny do innego rejestratora, a ustawia go rejestrator. U wielu firm jest on włączony domyślnie, ale nie należy tego zakładać bez sprawdzenia.
- W panelu należy przejść do listy domen i otworzyć szczegóły wybranej domeny.
- Trzeba odszukać ustawienie blokady. W panelu OVHcloud znajduje się ono w zakładce „Informacje ogólne”, w części „Bezpieczeństwo”, jako suwak „Ochrona przed transferem”.
- Jeśli ochrona jest wyłączona, należy ją włączyć i odczekać kilka minut, aż stan zmieni się na aktywny.
- Czynność powtarza się dla każdej domeny w koncie, także dla tych, które tylko przekierowują na adres główny.
W OVHcloud zdjęta ochrona włącza się ponownie samoczynnie po siedmiu dniach, jeśli w tym czasie transfer nie został rozpoczęty. U innych rejestratorów blokada może pozostać wyłączona bezterminowo, dlatego po każdym planowanym transferze, który ostatecznie się nie odbył, trzeba do tego ustawienia wrócić. Cały mechanizm omawiam szerzej w tekście o tym, jak działa blokada transferu domeny.
Jak dodatkowo zabezpieczyć domenę z końcówką .pl?
Przeniesienie domeny .pl wymaga kodu authinfo, który wydaje obecny rejestrator. Ten kod jest jak hasło do samej domeny: kto go zdobędzie, może rozpocząć transfer. Kodu nie należy więc pobierać na zapas ani przesyłać zwykłą wiadomością e-mail. Jeśli kod został komuś przekazany, a transfer się nie odbył, trzeba poprosić rejestratora o wygenerowanie nowego.
Dla domen .pl istnieje też mocniejsze zabezpieczenie, czyli usługa .pl Registry Lock prowadzona przez NASK, rejestr domeny .pl. Polega ona na zablokowaniu danych domeny bezpośrednio w rejestrze, a więc poziom wyżej niż panel rejestratora. Nawet osoba, która zalogowała się na konto, nie wykona wtedy zablokowanych czynności jednym kliknięciem.
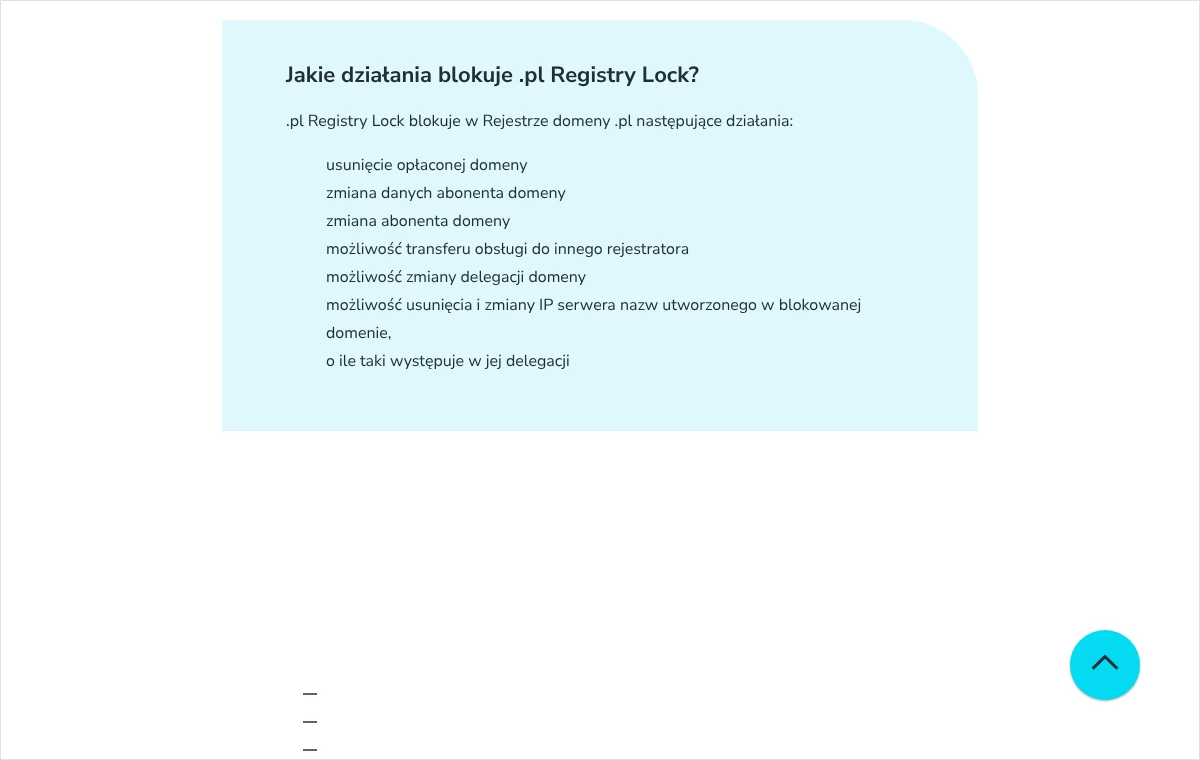
Według opisu NASK usługa blokuje usunięcie opłaconej domeny, zmianę danych abonenta, zmianę abonenta, transfer obsługi do innego rejestratora oraz zmianę delegacji domeny, czyli serwerów nazw. Blokada jest zakładana bezterminowo. Informacje o jej założeniu i zdjęciu są wysyłane na adres e-mail abonenta zapisany w rejestrze, co jest kolejnym powodem, żeby ten adres był aktualny.
Usługę zamawia się wyłącznie przez rejestratora, i to tylko takiego, który uczestniczy w Programie Partnerskim NASK i jest oznaczony na liście rejestratorów znaczkiem RL. Warunki i opłaty ustala każdy rejestrator samodzielnie. Trzeba też wiedzieć, że blokada utrudnia również zwykłe czynności: przed zmianą serwerów nazw, aktualizacją danych lub transferem należy zlecić rejestratorowi jej zdjęcie. Dla domeny, na której opiera się sprzedaż i poczta całej firmy, uważam tę niedogodność za uzasadnioną.
Jak ustawić odnawianie, żeby domena nie wygasła przez przeoczenie?
Wygaśnięcie domeny nie jest atakiem, ale skutek bywa taki sam: strona i poczta przestają działać, a po upływie okresu ochronnego adres może zarejestrować ktoś inny. Do wygaśnięcia dochodzi zwykle z prozaicznych powodów. Przypomnienie trafiło na nieużywany adres, karta straciła ważność albo fakturę miał opłacić ktoś, kto już w firmie nie pracuje.
Ustawienie składa się z dwóch części, które muszą działać razem: trybu odnawiania oraz ważnego sposobu płatności. Samo włączenie automatycznego odnawiania nic nie da, jeśli rejestrator nie ma z czego pobrać opłaty.
- W panelu należy otworzyć listę usług z datami wygaśnięcia. W OVHcloud jest to strona „Moje rozwiązania i usługi”, dostępna po kliknięciu swojej nazwy w prawym górnym rogu.
- Przy każdej domenie trzeba sprawdzić datę odnowienia i rodzaj odnowienia: automatyczny lub ręczny.
- Jeśli odnowienie jest ręczne, należy zmienić je na automatyczne. W OVHcloud służy do tego przycisk z trzema kropkami przy usłudze, pozycja „Skonfiguruj odnowienie” i pole „Sposób odnowienia”.
- W ustawieniach płatności sprawdza się, czy zapisany sposób płatności jest ważny i czy jest oznaczony jako domyślny.
- Datę wygaśnięcia domeny wpisuje się dodatkowo do firmowego kalendarza z przypomnieniem na miesiąc wcześniej, jako zabezpieczenie niezależne od rejestratora.
Dokumentacja OVHcloud zwraca uwagę na dwie rzeczy, które dotyczą także innych firm. Przy odnowieniu automatycznym bez zapisanego sposobu płatności klient dostaje fakturę e-mailem i musi opłacić ją sam. Przy odnowieniu ręcznym nieopłacona usługa zostaje zawieszona w dniu wygaśnięcia, a po kilku dniach usunięta. W obu przypadkach wszystko zależy od tego, czy ktoś przeczyta wiadomość, dlatego trzecie ustawienie i piąte są ze sobą ściśle związane.
Szczegóły dotyczące samego mechanizmu, w tym tego, co dzieje się po nieudanym pobraniu opłaty, zebrałem w tekście o tym, jak działa automatyczne odnawianie domeny.
Jak dać dostęp pracownikowi lub wykonawcy bez podawania hasła?
Szóste ustawienie dotyczy ludzi. Informatyk zmienia rekordy DNS, księgowa pobiera faktury, agencja podpina nową stronę. Najprostsze wyjście, czyli przekazanie wszystkim jednego loginu i hasła, jest też najgorsze: nie wiadomo, kto wykonał daną zmianę, nie da się odebrać dostępu jednej osobie i nie da się rozsądnie włączyć weryfikacji dwuetapowej.
Wielu rejestratorów pozwala założyć w ramach jednego konta dodatkowych użytkowników z własnym loginem, hasłem i drugim etapem logowania. W OVHcloud taki użytkownik może dostać uprawnienia do odczytu lub do zapisu, a główny użytkownik konta w każdej chwili zarządza użytkownikami i ich prawami. Ten sam rejestrator pozwala też przekazać innemu kontu wyłącznie zarządzanie techniczne albo wyłącznie księgowe daną usługą.
- Każda osoba powinna mieć własny login. Wspólne konto typu „biuro” nie pozwala ustalić, kto wprowadził zmianę.
- Zakres uprawnień dobiera się do zadania. Księgowości wystarczy wgląd w faktury, a wykonawcy strony dostęp do strefy DNS.
- Dostęp nadaje się na czas zlecenia i odbiera od razu po jego zakończeniu.
- Konto główne, z pełnymi prawami, pozostaje przy właścicielu firmy i nie jest używane do codziennej pracy.
Jeśli rejestrator nie oferuje dodatkowych użytkowników, bezpieczniejszym wyjściem od podawania hasła jest wykonanie zmiany samodzielnie według wskazówek wykonawcy albo wspólna sesja, podczas której właściciel loguje się sam. Gdy hasło musi zostać przekazane, należy zmienić je zaraz po zakończeniu prac.
Czy da się ograniczyć miejsca, z których można się zalogować?
Część rejestratorów udostępnia dodatkowe ograniczenia, na przykład dopuszczenie logowania wyłącznie z wybranych adresów IP. OVHcloud opisuje taką funkcję w swojej dokumentacji. Jest to mocne zabezpieczenie, ale ryzykowne dla firmy, która nie ma stałego adresu IP: po zmianie adresu przez dostawcę internetu właściciel sam odcina sobie dostęp. Radzę korzystać z niego tylko wtedy, gdy firma ma stały adres i osobę, która rozumie to ustawienie.
Jak sprawdzić, że wszystkie zabezpieczenia naprawdę działają?
Ustawienie włączone w panelu nie zawsze oznacza ustawienie działające. Po przejściu całej szóstki należy przeprowadzić krótką próbę, najlepiej z innego urządzenia niż to, na którym wprowadzano zmiany.
- Logowanie w oknie prywatnym przeglądarki: panel powinien poprosić o hasło, a potem o kod.
- Logowanie z użyciem jednego kodu zapasowego: potwierdza, że kody zostały zapisane poprawnie. Zużyty kod należy potem wykreślić.
- Przypomnienie hasła: wiadomość powinna dojść na właściwą skrzynkę w ciągu kilku minut.
- Szczegóły domeny: blokada transferu ma stan aktywny, a odnowienie jest ustawione na automatyczne.
- Lista użytkowników: znajdują się na niej wyłącznie osoby, które obecnie pracują przy domenie.
Stan blokady transferu da się też sprawdzić z zewnątrz, w publicznej wyszukiwarce danych o domenach prowadzonej przez rejestr danej końcówki. Dla domen ogólnych na liście statusów powinien być widoczny wpis clientTransferProhibited. Dla domen .pl informacje o domenie udostępnia wyszukiwarka na stronie rejestru prowadzonego przez NASK.
Wyniki próby radzę spisać w jednym dokumencie: nazwa rejestratora, lista domen z datami wygaśnięcia, kto ma jaki dostęp i gdzie są kody zapasowe. Dokument przechowuje się w menedżerze haseł lub w firmowym sejfie, nie w skrzynce e-mail. Taki przegląd wystarczy powtarzać raz na rok oraz po każdej zmianie w zespole.
Co zrobić, gdy konto zostało przejęte albo dostęp przepadł?
Jeśli pojawiły się oznaki włamania, na przykład nieznane logowanie, zmienione rekordy DNS, obcy adres e-mail w profilu albo wiadomość o rozpoczętym transferze, liczy się czas. Kolejność działań ma znaczenie, bo zmiana hasła bez sprawdzenia pozostałych ustawień pozwala napastnikowi wrócić na konto.
- Należy natychmiast zmienić hasło do konta oraz hasło do skrzynki e-mail przypisanej do konta.
- W profilu trzeba sprawdzić adres główny, adres zapasowy i numer telefonu oraz usunąć wpisy, których nikt z firmy nie dodawał.
- W ustawieniach bezpieczeństwa usuwa się nieznane urządzenia i metody drugiego etapu, a kody zapasowe generuje od nowa.
- Z listy użytkowników usuwa się nieznane konta i przegląda uprawnienia pozostałych.
- W szczegółach domeny sprawdza się serwery nazw, rekordy DNS i stan blokady transferu, a nieuprawnione zmiany cofa.
- Równolegle należy zgłosić zdarzenie rejestratorowi przez oficjalny kanał kontaktu podany na jego stronie i poprosić o wstrzymanie transferu, jeśli został rozpoczęty.
Jeśli nie da się zalogować w ogóle, pozostaje procedura odzyskiwania dostępu u rejestratora. Zwykle wymaga ona przesłania dokumentów potwierdzających tożsamość osoby lub dane firmy zapisane w koncie. W OVHcloud przy logowaniu dostępna jest opcja dla osób, które nie mają dostępu do telefonu, klucza ani kodów zapasowych, i prowadzi ona do formularza przesyłania dokumentów.
Gdy domena została już przeniesiona do innego rejestratora wbrew woli abonenta, sprawę należy zgłosić pisemnie dotychczasowemu rejestratorowi i zapytać go o dalszą drogę postępowania wobec rejestru danej końcówki. Jeśli doszło do włamania, zasadne jest także zawiadomienie policji. Trzeba uczciwie powiedzieć, że wynik takich postępowań nie jest pewny i zależy od tego, jak dobrze da się wykazać prawo do domeny. Aktualne dane abonenta i zachowane faktury za domenę są wtedy najmocniejszym argumentem.
Jakich błędów unikać przy zabezpieczaniu konta?
Większość kłopotów, z którymi się spotykam, nie wynika z braku zabezpieczeń, tylko z zabezpieczeń włączonych bez planu awaryjnego. Poniżej zebrałem pomyłki, które powtarzają się najczęściej.
- Włączenie weryfikacji dwuetapowej bez zapisania kodów zapasowych. Po utracie telefonu właściciel sam nie może wejść na konto.
- Adres e-mail konta w tej samej domenie, bez adresu zapasowego. Awaria domeny odcina jednocześnie stronę i drogę do jej naprawienia.
- Zmiana adresu e-mail dopiero po usunięciu starej skrzynki. Kodu potwierdzającego nie da się wtedy odebrać.
- Pozostawienie blokady transferu wyłączonej po transferze, który się nie odbył.
- Pobranie kodu authinfo na zapas i przechowywanie go w poczcie.
- Zabezpieczenie tylko domeny głównej. Domeny dodatkowe, z których wychodzą przekierowania lub poczta, są równie atrakcyjnym celem.
Osobnym błędem jest traktowanie konta u rejestratora i konta w firmie hostingowej jako jednego. Często są to dwa różne panele u dwóch różnych firm. Opisane tu ustawienia dotyczą miejsca, w którym domena jest zarejestrowana. Konto hostingowe wymaga podobnego przeglądu, ale przeprowadza się go osobno.
Najczęstsze pytania
Jak ustalić, u którego rejestratora jest zarejestrowana domena?
Nazwę rejestratora podaje publiczna wyszukiwarka danych o domenach prowadzona przez rejestr danej końcówki, a dla domen .pl wyszukiwarka na stronie rejestru NASK. Drugim źródłem są faktury za odnowienie domeny, bo wystawia je właśnie rejestrator lub jego partner. Jeśli faktury wystawia wykonawca strony, domena najpewniej znajduje się na jego koncie i tę kwestię należy wyjaśnić w pierwszej kolejności.
Czy weryfikacja dwuetapowa przez SMS wystarczy?
Kod SMS jest wyraźnie lepszy niż brak drugiego etapu i dla wielu małych firm stanowi rozsądny początek. Ma jednak słabsze strony: wymaga zasięgu sieci i zależy od numeru telefonu, który można utracić razem z kartą SIM. Aplikacja generująca kody działa bez zasięgu, a klucz sprzętowy jest niezależny od telefonu, dlatego przy ważnych domenach radzę wybrać jedną z tych dwóch metod i zachować kody zapasowe.
Czy blokada transferu przeszkadza w zmianie rekordów DNS?
Zwykła blokada transferu u rejestratora dotyczy wyłącznie przeniesienia domeny do innej firmy i nie utrudnia zmiany rekordów ani serwerów nazw. Inaczej jest z usługą .pl Registry Lock, która blokuje między innymi zmianę delegacji domeny, czyli serwerów nazw. Przed planowaną zmianą serwera należy wtedy zlecić rejestratorowi zdjęcie blokady, a po zakończeniu prac założyć ją ponownie.
Co zrobić, gdy rejestrator nie oferuje weryfikacji dwuetapowej?
Brak drugiego etapu logowania jest poważnym argumentem za przeniesieniem domeny do innego rejestratora, zwłaszcza gdy na domenie opiera się sprzedaż i poczta firmy. Do czasu transferu należy ustawić długie, unikalne hasło, zabezpieczyć weryfikacją dwuetapową skrzynkę e-mail przypisaną do konta i sprawdzić blokadę transferu. Przed przeniesieniem trzeba upewnić się, że nowy rejestrator obsługuje daną końcówkę domeny.
Czy pracownik agencji powinien znać hasło do konta głównego?
Nie ma takiej potrzeby. Do podpięcia strony lub poczty wystarcza dostęp do strefy DNS, który u wielu rejestratorów da się nadać osobnemu użytkownikowi. Jeśli panel na to nie pozwala, zmianę wprowadza właściciel według przekazanych wskazówek albo podczas wspólnej rozmowy. Konto główne z pełnymi prawami powinno pozostać w rękach właściciela firmy.
Jak często należy przeglądać ustawienia konta?
W spokojnym okresie wystarczy przegląd raz na rok, najlepiej połączony z odnowieniem najważniejszej domeny. Dodatkowy przegląd jest potrzebny po każdym odejściu osoby, która miała dostęp, po zakończeniu współpracy z wykonawcą, po zmianie telefonu używanego do kodów oraz po zmianie nazwy lub formy prawnej firmy. Każde z tych zdarzeń zmienia co najmniej jedno z sześciu ustawień.
Czy usługa .pl Registry Lock jest potrzebna małej firmie?
Zależy to od tego, ile firma straciłaby, gdyby domena przestała działać na kilka dni. Dla sklepu internetowego albo firmy, która całą korespondencję prowadzi w adresach we własnej domenie, dodatkowa blokada w rejestrze jest uzasadniona. Dla domeny pobocznej zwykle wystarczy dobrze zabezpieczone konto. Dostępność i warunki usługi trzeba sprawdzić u swojego rejestratora.
Brak czasu albo ochoty, żeby zająć się tym samodzielnie?
Przegląd konta u rejestratora nie jest trudny, ale wymaga spokojnej godziny i pewności, że żadna zmiana nie odetnie dostępu do domeny. Chętnie zrobię to w całości: ustalę, gdzie są zarejestrowane wszystkie domeny firmy i na kogo, uporządkuję dane abonenta i adresy kontaktowe, ustawię hasło i weryfikację dwuetapową z kodami zapasowymi, włączę blokadę transferu i automatyczne odnawianie, a na koniec rozdzielę dostępy między osoby, które rzeczywiście ich potrzebują.
Po zakończeniu prac przekazuję krótki spis: co zostało ustawione, gdzie są przechowywane kody i kiedy wygasają poszczególne domeny. Wystarczy zadzwonić pod numer 533 525 168 albo napisać na adres info@lukaszwudyka.pl i opisać w kilku zdaniach, o jaką domenę chodzi.