Wiadomość wysłana z firmowej skrzynki do klienta, który korzysta z Gmaila, wraca po kilku sekundach z angielskim komunikatem i kodem „550 5.7.26”. Dla nadawcy wygląda to jak awaria poczty, choć skrzynka działa poprawnie, a listy do innych odbiorców dochodzą bez przeszkód. W rzeczywistości serwer Google celowo odmówił przyjęcia wiadomości, ponieważ nie potrafił potwierdzić, że naprawdę wysłała ją domena widoczna w polu nadawcy. Kłopot dotyka najczęściej małych firm z pocztą na hostingu, sklepów internetowych oraz stron z formularzem kontaktowym.
Ta instrukcja jest przeznaczona dla właścicieli firm i osób, które opiekują się firmową pocztą bez pomocy działu technicznego. Po lekturze czytelnik będzie umiał odczytać zwrotkę i wskazać, który z trzech wariantów komunikatu otrzymał, sprawdzić w nagłówkach wiadomości wyniki SPF, DKIM i DMARC, poprawić odpowiednie rekordy w strefie DNS domeny oraz upewnić się, że naprawa przyniosła skutek. Opisuję także sytuacje, w których winna nie jest sama skrzynka, lecz formularz na stronie, przekazywanie poczty albo zewnętrzne narzędzie do wysyłki.
Najważniejsze w skrócie
- Kod „550 5.7.26” oznacza trwałą odmowę: Gmail nie przyjął wiadomości, bo nie przeszła ona uwierzytelnienia nadawcy, a ponowne wysłanie bez zmian nic nie da.
- Zwrotka ma trzy warianty: brak uwierzytelnienia SPF lub DKIM, rekord SPF z końcówką „-all” nieobejmujący serwera wysyłki oraz odrzucenie przez zasady DMARC domeny.
- Przyczynę wskazuje treść zwrotki oraz wiersz „Authentication-Results” widoczny w Gmailu po wybraniu „Więcej” i „Pokaż oryginał”.
- Naprawa odbywa się w strefie DNS domeny nadawcy: jeden rekord SPF ze wszystkimi źródłami wysyłki, włączony podpis DKIM i rekord DMARC pod nazwą „_dmarc”.
- Według dokumentacji Google uwierzytelnianie może zacząć działać nawet po 48 godzinach od zmiany rekordów, dlatego test trzeba powtórzyć po tym czasie.
Co oznacza zwrotka „550 5.7.26” i po czym ją rozpoznać?
Zwrotka to automatyczna wiadomość od serwera pocztowego, która informuje nadawcę, że jego list nie został doręczony. Przychodzi zwykle od nadawcy opisanego jako „Mail Delivery Subsystem” albo „Mail Delivery System” i zawiera adres odbiorcy, którego dotyczy odmowa, oraz odpowiedź serwera po drugiej stronie. W opisywanym przypadku w tej odpowiedzi znajduje się liczba 550, kod 5.7.26 i zdanie o braku uwierzytelnienia nadawcy. Jeśli w treści pojawia się nazwa „gmail-smtp-in.l.google.com” albo odesłanie do stron pomocy Google, nie ma wątpliwości, że decyzję podjął serwer Gmaila, a nie hosting nadawcy.
Liczba 550 na początku oznacza odmowę trwałą. Serwer nadawcy nie będzie ponawiał próby, a wiadomość nie trafi ani do skrzynki odbiorczej, ani do folderu ze spamem odbiorcy. To ważna różnica wobec kodów zaczynających się od cyfry 4, na przykład „421 4.7.26”, które w dokumentacji Google opisują czasowe ograniczenie przyjmowania poczty od nieuwierzytelnionego nadawcy. Kod tymczasowy jest ostrzeżeniem: poczta jeszcze dochodzi, lecz z opóźnieniem, a przyczyna jest ta sama. Kto widzi w zwrotkach wariant tymczasowy, powinien potraktować go jako zapowiedź pełnej blokady i wykonać te same czynności naprawcze.
Wymaganie, którego dotyczy komunikat, Google opisuje w dokumencie „Wskazówki dla nadawców e-maili”. Każdy, kto wysyła wiadomości na osobiste konta Gmail, czyli adresy kończące się na @gmail.com lub @googlemail.com, musi mieć w domenie wysyłającej skonfigurowane uwierzytelnianie SPF lub DKIM. Dotyczy to również firm, które wysyłają kilka listów dziennie. Nadawcy przekraczający próg 5000 wiadomości dziennie mają obowiązki szersze: SPF i DKIM jednocześnie, rekord DMARC oraz zgodność domeny z pola „Od:” z domeną uwierzytelnioną. Zwrotka „550 5.7.26” jest więc skutkiem braku albo błędu w tych ustawieniach, a nie oceną treści wiadomości.
Jakie są możliwe przyczyny odrzucenia wiadomości?
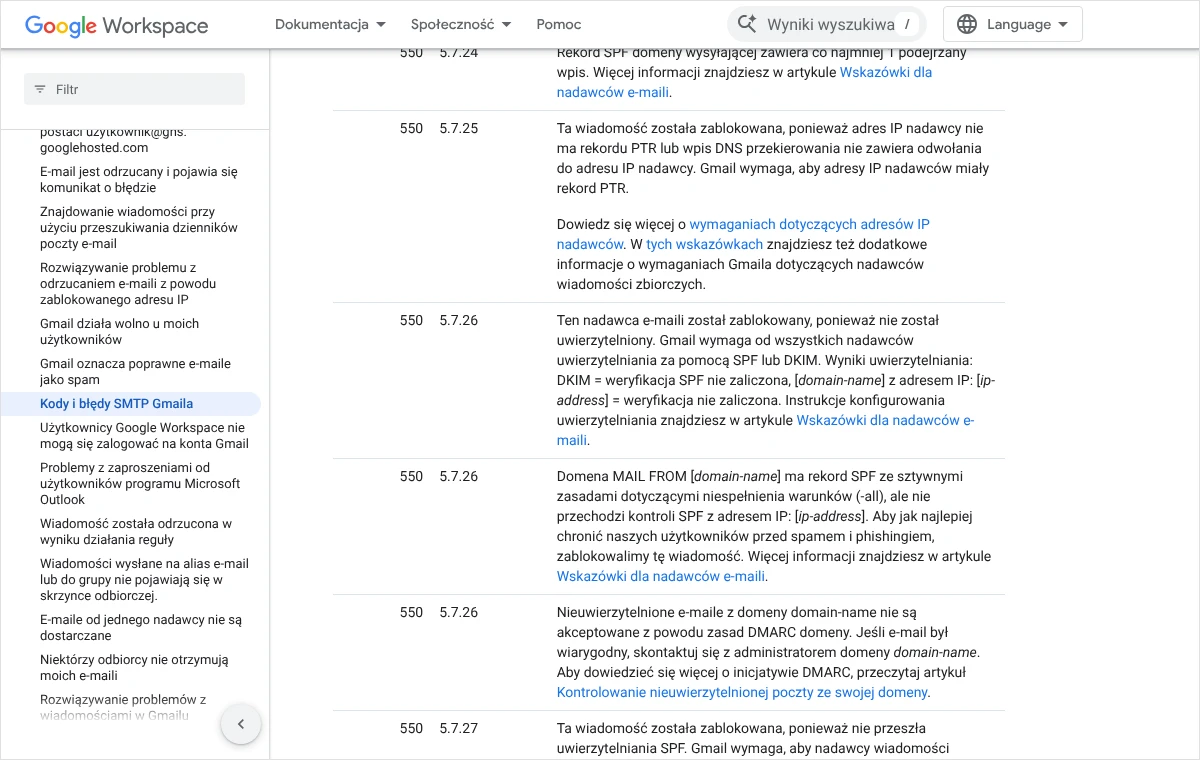
Dokumentacja Google wymienia pod kodem 550 5.7.26 trzy różne komunikaty. Wszystkie dotyczą uwierzytelnienia, ale każdy wskazuje inne miejsce do poprawy. Zwrotka przychodzi po angielsku, dlatego w tabeli podaję początek każdego komunikatu w oryginale, tak jak widzi go nadawca, oraz jego znaczenie. Wystarczy porównać pierwsze słowa odpowiedzi serwera z pierwszą kolumną.
| Początek komunikatu w zwrotce | Co oznacza | Gdzie szukać naprawy |
|---|---|---|
| This mail has been blocked because the sender is unauthenticated | Wiadomość nie przeszła ani kontroli SPF, ani DKIM, więc Gmail nie wie, kto ją wysłał. | Rekord SPF domeny i podpis DKIM na serwerze wysyłającym. |
| The MAIL FROM domain has an SPF record with a hard fail policy (-all) | Rekord SPF istnieje, kończy się na „-all”, lecz nie obejmuje serwera, z którego wyszła wiadomość. | Lista źródeł wysyłki w rekordzie SPF. |
| Unauthenticated email from [domena] is not accepted due to domain’s DMARC policy | Domena nadawcy ma zasady DMARC, które każą odrzucać pocztę bez poprawnego uwierzytelnienia. | Dopasowanie SPF lub DKIM do domeny z pola „Od:” oraz rekord DMARC. |
Za każdym z tych komunikatów stoi jedna z kilku typowych sytuacji. Pierwsza to domena, która w ogóle nie ma rekordu SPF, ponieważ pocztę uruchomiono dawno temu i nikt do ustawień nie wracał. Druga to rekord SPF nieaktualny: firma zmieniła hosting, zaczęła wysyłać faktury z zewnętrznego programu albo newsletter z osobnego narzędzia, a lista dozwolonych serwerów pozostała w starym kształcie. Trzecia to dwa rekordy SPF w jednej domenie, dodane niezależnie przez różne osoby, przez co serwery odbiorców otrzymują sprzeczne dane i kontrola kończy się błędem. Czwarta to wyłączony podpis DKIM, który u wielu dostawców hostingu trzeba włączyć samodzielnie w panelu.
Jak sprawdzić, która przyczyna zachodzi w danym przypadku?
Zgadywanie i poprawianie wszystkiego naraz bywa kosztowne, bo zmiana w strefie DNS wprowadzona na oślep potrafi zatrzymać także tę pocztę, która dotąd dochodziła. Pewniejsza droga to odczytanie wyników uwierzytelnienia z prawdziwej wiadomości. Skoro listy na osobiste konta Gmail są odrzucane, do testu potrzebna jest skrzynka, która wiadomość przyjmie i pokaże pełne nagłówki. Dobrze nadaje się do tego konto Google Workspace, ponieważ według dokumentacji Google wymagania dla nadawców obowiązują przy wysyłce na osobiste konta Gmail, a nie na konta firmowe. Można też użyć skrzynki u innego dostawcy i odczytać nagłówki w jego programie pocztowym.
- Wysłanie wiadomości próbnej Ze źródła, którego dotyczy zwrotka (skrzynka, sklep, formularz), wysyła się krótką wiadomość na adres testowy, który ją przyjmie. Dokumentacja Google zastrzega, że testu nie wykonuje się, wysyłając wiadomość do samego siebie.
- Otwarcie pełnych nagłówków W Gmailu w przeglądarce otwiera się otrzymaną wiadomość, obok przycisku „Odpowiedz” klika się ikonę „Więcej”, a następnie wybiera „Pokaż oryginał”. Pełny nagłówek pojawia się w nowym oknie.
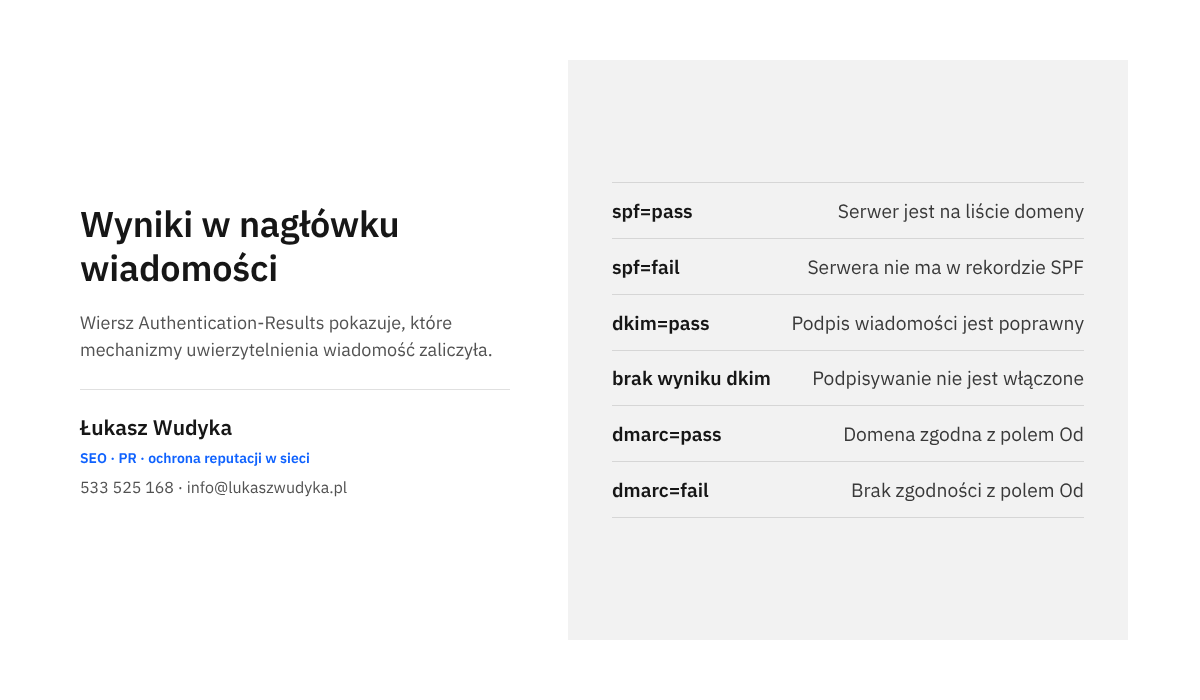
- Odszukanie wiersza z wynikami W nagłówku należy znaleźć wiersz „Authentication-Results”. Zawiera on trzy wyniki: spf, dkim oraz dmarc, każdy z oceną „pass” (zaliczone) albo „fail” bądź inną oceną negatywną.
- Porównanie domen Przy wyniku spf podana jest domena z adresu technicznego nadawcy, a przy wyniku dkim domena podpisu. Trzeba sprawdzić, czy przynajmniej jedna z nich jest taka sama jak domena w polu „Od:” wiadomości.
- Zapisanie nagłówków Przycisk „Kopiuj do schowka” pozwala skopiować całość i wkleić ją do pliku tekstowego. Taki zapis przyda się do porównania po naprawie i w zgłoszeniu do pomocy technicznej hostingu.
Odczytanie wyników jest proste. Jeżeli spf i dkim mają ocenę negatywną albo w ogóle ich brakuje, zachodzi wariant pierwszy i trzeba zająć się oboma mechanizmami. Jeżeli spf ma ocenę „fail”, a rekord domeny kończy się na „-all”, odpowiada to wariantowi drugiemu i wystarczy uzupełnić listę źródeł wysyłki. Jeżeli spf lub dkim są zaliczone, ale dotyczą innej domeny niż ta z pola „Od:”, a dmarc ma ocenę „fail”, winne jest dopasowanie, czyli wariant trzeci. Na telefonie z Androidem podobną informację daje aplikacja Gmail: po otwarciu wiadomości wybiera się „Wyświetl szczegóły”, potem „Zobacz dane zabezpieczeń”, a uwierzytelniona wiadomość ma pola „Wysłane z:” oraz „Podmiot podpisujący:” z nazwą domeny.
Drugim źródłem wiedzy jest sama strefa DNS. Po zalogowaniu do panelu, w którym zarządza się domeną, należy otworzyć listę rekordów i odszukać wpisy typu TXT. Rekord SPF zaczyna się od v=spf1, rekord DMARC znajduje się pod nazwą „_dmarc” i zaczyna od v=DMARC1, a klucz DKIM leży pod nazwą zakończoną na „_domainkey” i zaczyna się od v=DKIM1. Brak któregoś z nich albo dwa wpisy zaczynające się od v=spf1 to gotowa odpowiedź na pytanie o przyczynę. Jeśli domena korzysta z zewnętrznych serwerów nazw, rekordy trzeba sprawdzać tam, gdzie te serwery są obsługiwane, a nie w panelu rejestratora.
Kto woli nie zajmować się tym samodzielnie, może zadzwonić pod numer 533 525 168 albo napisać na info@lukaszwudyka.pl, a przejmę sprawę. Odczytam zwrotkę i nagłówki, ustalę wszystkie źródła, z których firma wysyła pocztę, poprawię rekordy SPF, DKIM i DMARC w strefie DNS i sprawdzę testową wysyłką, że wiadomości znów docierają do odbiorców w Gmailu.
Jak poprawić rekord SPF, żeby obejmował wszystkie źródła wysyłki?
SPF to rekord typu TXT w strefie DNS, który zawiera listę serwerów uprawnionych do wysyłania poczty w imieniu domeny. Serwer odbiorcy porównuje adres IP, z którego przyszła wiadomość, z tą listą. Rekord zawsze zaczyna się od v=spf1, kolejne źródła dopisuje się najczęściej znacznikiem include: z nazwą podaną przez dostawcę usługi, a na końcu stoi znacznik all z kwalifikatorem. Dla domeny, która wysyła pocztę wyłącznie przez Google Workspace, dokumentacja Google podaje wzór: v=spf1 include:_spf.google.com ~all. Dla poczty na hostingu właściwą wartość podaje dostawca hostingu w swoim panelu lub w pomocy i tylko stamtąd należy ją brać.
Przed edycją trzeba spisać wszystkie miejsca, z których wychodzi poczta z adresem w domenie firmy. Zwykle jest ich więcej, niż się wydaje: skrzynki pracowników, strona internetowa i sklep, program do faktur, narzędzie do newslettera, system rezerwacji, aplikacja do obsługi zgłoszeń. Każda z tych usług ma w dokumentacji własny wpis do rekordu SPF. Pominięcie jednej z nich oznacza, że jej wiadomości nadal będą wracać, mimo że zwykła korespondencja zacznie dochodzić. Szczegółowe omówienie trzech mechanizmów znajduje się we wpisie o tym, jak ustawić SPF, DKIM i DMARC, tutaj skupiam się na czynnościach potrzebnych do usunięcia zwrotki.
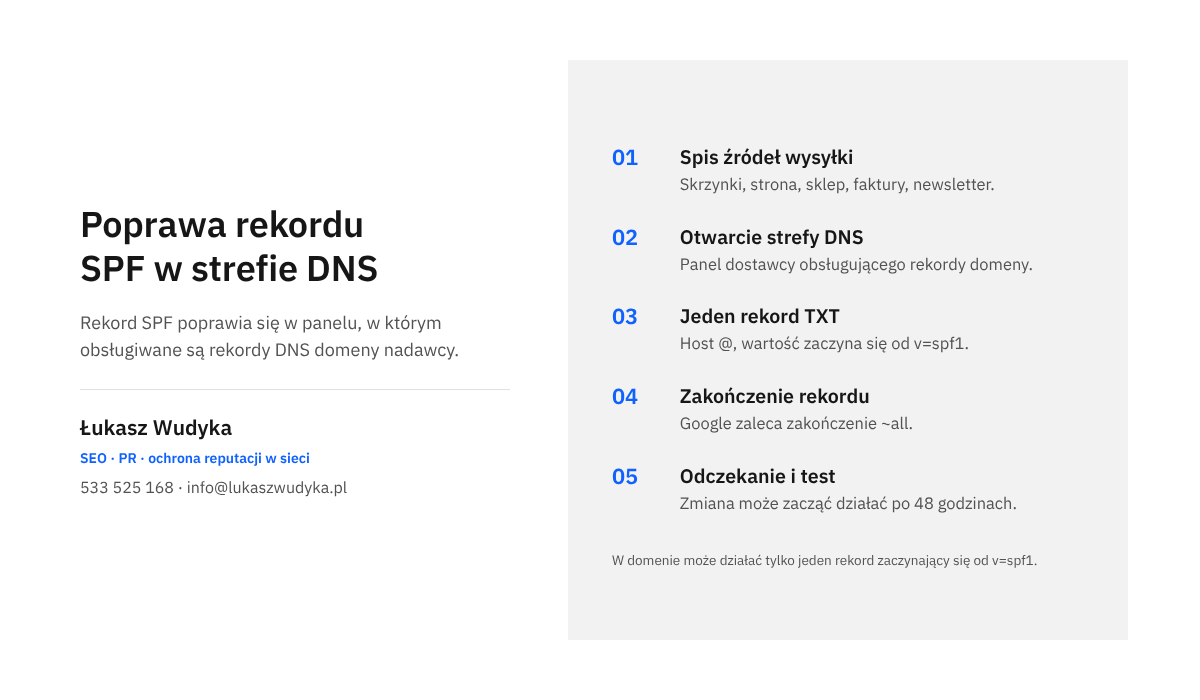
- Otwarcie strefy DNS domeny Należy zalogować się do panelu dostawcy, u którego obsługiwane są rekordy DNS domeny, i przejść do strony edycji rekordów.
- Sprawdzenie, czy rekord już istnieje Na liście szuka się wpisów TXT zaczynających się od
v=spf1. Jeśli jest jeden, edytuje się go; jeśli są dwa, ich zawartość łączy się w jeden wpis, a drugi usuwa. - Dodanie albo uzupełnienie rekordu Typ rekordu to TXT. W polu hosta dla domeny głównej wpisuje się „@”, a w polu wartości wkleja rekord SPF ze wszystkimi źródłami wysyłki, każde z własnym znacznikiem
include:. - Wybór zakończenia rekordu Google zaleca zakończenie „~all”. Zakończenie „-all” jest bardziej surowe i przy niepełnej liście źródeł prowadzi wprost do drugiego wariantu zwrotki.
- Zapisanie i odczekanie Po zapisaniu rekordu trzeba poczekać. Dokumentacja Google podaje, że uwierzytelnianie SPF może zacząć działać nawet po 48 godzinach.
Przy składaniu rekordu łatwo o kilka pomyłek, które sprawiają, że SPF formalnie istnieje, a kontrola i tak kończy się niepowodzeniem. Według dokumentacji Google rekord może zawierać najwyżej 10 znaczników include:, dlatego nie należy dopisywać usług, z których firma dawno nie korzysta. Część paneli wymaga ujęcia wartości w cudzysłów, a część dodaje go automatycznie, co po ręcznym wpisaniu daje podwójny cudzysłów i uszkodzony rekord. Jeżeli firma wysyła pocztę także z subdomeny, na przykład z adresów w rodzaju sklep.nazwafirmy.pl, subdomena potrzebuje osobnego rekordu SPF. Samo dodawanie wpisów u najczęściej spotykanych rejestratorów pokazuję we wpisie o rekordzie TXT w strefie DNS.
Jak włączyć podpis DKIM i sprawdzić, czy działa?
DKIM uwierzytelnia wiadomość podpisem cyfrowym. Serwer pocztowy nadawcy podpisuje każdą wychodzącą wiadomość kluczem prywatnym, a w strefie DNS domeny, w rekordzie TXT, umieszczony jest klucz publiczny, którym serwer odbiorcy sprawdza podpis. Dla zwrotki „550 5.7.26” ma to duże znaczenie praktyczne: Gmail wymaga od zwykłych nadawców SPF lub DKIM, więc poprawny podpis ratuje wiadomość także wtedy, gdy kontrola SPF z jakiegoś powodu zawiedzie. W dokumencie o przekazywaniu poczty Google zaznacza wprost, że wiadomości przekazywane dalej często nie przechodzą kontroli SPF i dlatego DKIM jest szczególnie ważny. Radzę włączyć oba mechanizmy, nawet jeśli firma wysyła niewiele.
Sposób włączenia zależy od tego, gdzie działa poczta. Na hostingu współdzielonym klucz generuje panel hostingu, zwykle w części poświęconej poczcie lub uwierzytelnianiu wiadomości. Jeżeli rekordy DNS są obsługiwane w tym samym miejscu, panel często sam dodaje wpis do strefy. Jeżeli strefa DNS leży u innego dostawcy, nazwę hosta i wartość klucza trzeba przepisać ręcznie jako rekord TXT. Nazwy opcji różnią się między dostawcami, dlatego nie podaję tu jednej ścieżki: należy posłużyć się pomocą własnego hostingu albo poprosić jego obsługę o włączenie podpisu dla wskazanej domeny. Zewnętrzne narzędzia do wysyłki, takie jak programy do newsletterów i faktur, mają własne klucze DKIM, które podają w ustawieniach domeny nadawcy.
W Google Workspace kolejność jest dokładnie opisana w dokumentacji. W konsoli administracyjnej przechodzi się do „Aplikacje”, następnie „Google Workspace”, „Gmail” i „Uwierzytelniaj pocztę e-mail”. Po wskazaniu domeny w polu „Wybrana domena” klika się „Wygeneruj nowy rekord”, wybiera długość klucza i selektor, którym domyślnie jest „google”, a potem kopiuje nazwę hosta oraz wartość rekordu TXT. Nazwa hosta ma postać „google._domainkey”, a wartość zaczyna się od v=DKIM1. Dopiero po dodaniu rekordu u dostawcy domeny wraca się do konsoli i klika „Rozpocznij uwierzytelnianie”. Od dodania klucza do rozpoczęcia podpisywania może upłynąć nawet 48 godzin.
Co zrobić, gdy wiadomość odrzucają zasady DMARC?
DMARC to trzeci rekord TXT, umieszczany pod nazwą „_dmarc”. Właściciel domeny informuje w nim serwery odbiorców, jak mają postąpić z wiadomością, która podaje się za wysłaną z jego domeny, ale nie przechodzi uwierzytelnienia. Zasada „none” oznacza zwykłe doręczenie i zapis w raporcie, „quarantine” skierowanie do spamu, a „reject” odrzucenie. Trzeci wariant zwrotki pojawia się więc wtedy, gdy domena nadawcy sama zażądała surowego traktowania, a jednocześnie część jej własnej poczty nie spełnia warunków. Często jest to skutek skopiowania gotowego rekordu z zasadą „reject” bez wcześniejszego sprawdzenia wszystkich źródeł wysyłki.
Wiadomość przechodzi kontrolę DMARC, gdy spełnia przynajmniej jeden z dwóch warunków: ma zaliczony SPF dla domeny zgodnej z polem „Od:” albo zaliczony DKIM z domeną podpisu zgodną z polem „Od:”. To dopasowanie jest sednem sprawy. Narzędzie do newslettera może mieć poprawny własny SPF i własny podpis, lecz jeśli oba dotyczą domeny dostawcy narzędzia, a w polu „Od:” stoi adres firmy, dopasowania nie ma. Rozwiązaniem jest skonfigurowanie w tym narzędziu własnej domeny nadawcy, czyli dodanie w DNS rekordów, które narzędzie podaje w swoich ustawieniach. W trybie domyślnym, luźnym, dopasowanie obejmuje także subdomeny, natomiast tryb ścisły wymaga identycznej nazwy.
Gdy poczta jest odrzucana i liczy się czas, bezpiecznym krokiem przejściowym jest złagodzenie zasady do „none” na okres naprawy. Wiadomości zaczną być oceniane tak jak w domenie bez surowych zasad, a raporty pokażą, które źródła nie przechodzą kontroli. Najprostszy rekord tego rodzaju ma postać v=DMARC1; p=none; rua=mailto:raporty@nazwafirmy.pl, gdzie po znaczniku rua podaje się adres własnej skrzynki przeznaczonej na raporty. Google zaleca osobną skrzynkę, ponieważ raportów bywa bardzo dużo. Nie polecam natomiast usuwania rekordu DMARC na stałe: według wyjaśnień Google przy braku zasad DMARC wiadomości mogą być odrzucane lub kierowane do spamu, a nadawcy masowi mają obowiązek posiadania tego rekordu.
Powrót do zasad surowszych powinien być stopniowy. Dokumentacja Google opisuje taką kolejność: najpierw SPF lub DKIM i co najmniej 48 godzin oczekiwania, potem DMARC z zasadą „none” i analiza raportów, a dopiero na końcu „quarantine” lub „reject”, najlepiej z użyciem znacznika pct, który pozwala objąć zasadą na początku tylko część wiadomości. Każda domena, z której firma wysyła pocztę, ma własny rekord DMARC, więc czynności powtarza się osobno dla każdej z nich. Po zapisaniu rekordu warto sprawdzić, jak panel potraktował nazwę, bo niektórzy dostawcy dopisują domenę automatycznie i z wpisu „_dmarc.nazwafirmy.pl” powstaje nazwa z podwojoną domeną, której serwery odbiorców nie znajdą.
Co z formularzem na stronie, przekazywaniem poczty i adresem w Gmailu?
Zdarza się, że rekordy domeny są w porządku, test ze skrzynki przechodzi, a zwrotki nadal przychodzą. Wtedy źródła trzeba szukać poza zwykłą skrzynką. Trzy sytuacje powtarzają się najczęściej: wiadomości wysyłane przez stronę internetową, automatyczne przekazywanie poczty oraz używanie adresu w domenie gmail.com w programach i systemach, które wysyłają pocztę przez inny serwer. Każda ma inne rozwiązanie, dlatego omawiam je osobno.
Formularz kontaktowy i powiadomienia ze strony
Strony oparte na WordPressie i sklepy internetowe wysyłają wiadomości na dwa sposoby: bezpośrednio z serwera www albo przez skrzynkę pocztową z logowaniem. W pierwszym przypadku wiadomość wychodzi z adresu IP, którego rekord SPF zwykle nie obejmuje, i nie ma podpisu DKIM. Rozwiązaniem jest ustawienie wysyłki przez SMTP, czyli przez prawdziwą skrzynkę w domenie firmy, z loginem i hasłem. Większość systemów ma do tego ustawienie albo wtyczkę, a dane serwera podaje hosting. Po takiej zmianie powiadomienia przechodzą przez ten sam serwer pocztowy co zwykła korespondencja i korzystają z jego uwierzytelnienia.
Drugi częsty błąd dotyczy pola nadawcy. Formularz bywa ustawiony tak, że jako nadawcę wiadomości wstawia adres osoby, która go wypełniła. Jeżeli klient podał adres w domenie gmail.com, serwer strony wysyła list z polem „Od:” w domenie Google, choć nie jest serwerem Google. W wyjaśnieniach dla nadawców Google nazywa taką sytuację podszywaniem się pod gmail.com. Poprawne ustawienie jest inne: w polu nadawcy stały adres w domenie firmy, na przykład formularz@nazwafirmy.pl, a adres klienta w polu „Odpowiedz do” (Reply-To). Odpowiedź i tak trafi do klienta, a wiadomość przejdzie kontrolę. Pełne ustawienia opisuję we wpisie o formularzu kontaktowym, który nie gubi zapytań.
Przekazywanie poczty i wysyłka z adresu @gmail.com
Automatyczne przekazywanie z firmowej skrzynki na prywatne konto Gmail powoduje, że serwer przekazujący staje się w oczach Google nadawcą cudzych wiadomości. Jeśli list od kontrahenta nie miał podpisu DKIM, po przekazaniu nie przejdzie także kontroli SPF, ponieważ przychodzi już z innego serwera. Zwrotkę dostaje wtedy pierwotny nadawca, który nie ma na to żadnego wpływu. Google zaleca administratorom, aby serwer przekazujący zmieniał adres nadawcy w kopercie na własną domenę, nie modyfikował treści ani nagłówków objętych podpisem i nie przekazywał spamu. Użytkownikom Gmaila zaleca natomiast pobieranie poczty z drugiej skrzynki zamiast przekazywania. Zagrożenia tego rozwiązania omawiam szerzej we wpisie o przekazywaniu poczty na inny adres.
Ostatnia sytuacja dotyczy firm, które jako adres nadawcy w sklepie, programie do faktur lub narzędziu do wysyłki ustawiły adres kończący się na @gmail.com. Wiadomość z takim adresem w polu „Od:”, która nie została wysłana z serwera Gmaila, nie może przejść uwierzytelnienia, ponieważ nadawca nie ma żadnego wpływu na rekordy domeny gmail.com. Jedynym trwałym rozwiązaniem jest adres we własnej domenie firmy i wysyłka przez serwer, który tę domenę obsługuje. Własna domena z poprawnymi rekordami daje też pełną kontrolę nad tym, kto może wysyłać pocztę w imieniu firmy, co ogranicza ryzyko podszywania się pod nią przez osoby trzecie.
Po czym poznać, że naprawa zadziałała, i jakich błędów unikać?
Sprawdzenie wymaga cierpliwości, ponieważ zmiany rekordów nie są widoczne natychmiast we wszystkich serwerach. Pierwszą próbę można wykonać po kilku godzinach, a ostateczną po upływie 48 godzin, o których mówi dokumentacja Google. Test polega na powtórzeniu czynności z diagnozy: wiadomość próbna z każdego źródła osobno, odczytanie wiersza „Authentication-Results” i porównanie z nagłówkami zapisanymi przed naprawą. Dobry wynik to zaliczony SPF lub DKIM dla domeny z pola „Od:” oraz zaliczony DMARC. Dopiero potem wysyła się wiadomość na osobisty adres w Gmailu, najlepiej do osoby, która potwierdzi, czy list trafił do skrzynki odbiorczej, czy do spamu.
Jeżeli po dwóch dobach zwrotka nadal wraca, trzeba przejść po kolei kilka punktów. Najpierw porównanie nowej zwrotki ze starą: zmiana wariantu komunikatu oznacza postęp i wskazuje następny element do poprawy. Potem sprawdzenie, czy rekordy zostały dodane w strefie faktycznie używanej przez domenę, a nie w nieaktywnym panelu; to częsty przypadek po zmianie serwerów nazw. Następnie kontrola, czy testowana wiadomość wyszła tym źródłem, które zostało poprawione. Gdy rekordy są poprawne, a wynik DKIM nie pojawia się w nagłówkach, sprawę należy zgłosić do pomocy technicznej hostingu, dołączając zwrotkę i nagłówki. Przykładowa treść zgłoszenia: „Proszę o włączenie podpisu DKIM dla domeny nazwafirmy.pl i o podanie pełnej wartości rekordu SPF dla poczty wysyłanej z serwerów hostingu”.
Kilka błędów popełnianych w pośpiechu potrafi pogorszyć sytuację. Dopisanie drugiego rekordu SPF obok istniejącego zamiast połączenia ich w jeden unieważnia oba. Ustawienie zakończenia „-all” przed sprawdzeniem wszystkich źródeł wysyłki zamienia opóźnienia w twardą odmowę. Włączenie zasady DMARC „reject” w domenie, która nie ma jeszcze działającego DKIM, blokuje własną pocztę firmy. Nie ma też sensu wysyłać tej samej wiadomości wielokrotnie w nadziei, że któraś przejdzie, ani prosić odbiorcy o dodanie adresu do kontaktów: kod 550 oznacza odmowę na poziomie serwera, zanim wiadomość dotrze do skrzynki. Odradzam również obchodzenie blokady przez wysyłanie firmowej korespondencji z prywatnych kont, ponieważ rozprasza to dokumentację kontaktów z klientami i nie usuwa przyczyny.
Najczęstsze pytania
Czy odrzucona wiadomość trafiła do spamu odbiorcy?
Nie. Kod 550 oznacza, że serwer Gmaila w ogóle nie przyjął wiadomości, więc nie ma jej ani w skrzynce odbiorczej, ani w folderze ze spamem. Odbiorca nie dostaje żadnej informacji o próbie doręczenia. Po usunięciu przyczyny wiadomość trzeba wysłać ponownie, ponieważ serwer nadawcy nie ponawia prób po odmowie trwałej. Do tego czasu pilną sprawę lepiej przekazać odbiorcy inną drogą, na przykład telefonicznie.
Dlaczego wiadomości do innych odbiorców dochodzą, a do Gmaila nie?
Każdy dostawca poczty sam ustala, jak surowo traktuje wiadomości bez uwierzytelnienia. Google opisał swoje wymagania w dokumencie „Wskazówki dla nadawców e-maili” i egzekwuje je wobec poczty kierowanej na osobiste konta Gmail. Inne serwery mogą taką samą wiadomość przyjąć albo skierować do spamu bez powiadamiania nadawcy. Brak zwrotek od pozostałych odbiorców nie dowodzi więc, że konfiguracja domeny jest poprawna.
Czy wystarczy sam SPF, czy potrzebny jest także DKIM?
Dla nadawców wysyłających mniej niż 5000 wiadomości dziennie Google wymaga SPF lub DKIM, więc formalnie wystarcza jeden mechanizm. W praktyce SPF zawodzi przy przekazywaniu poczty, a DKIM przy zmianie treści wiadomości po drodze, dlatego dopiero oba razem dają spokój. Nadawcy powyżej tego progu muszą mieć SPF i DKIM jednocześnie oraz rekord DMARC, którego zasada może mieć wartość „none”.
Ile trzeba czekać po zmianie rekordów DNS?
Dokumentacja Google podaje, że uwierzytelnianie SPF może zacząć działać nawet po 48 godzinach od dodania rekordu, a podobny czas dotyczy klucza DKIM. Często zmiana jest widoczna znacznie szybciej, lecz negatywny wynik testu wykonanego po kilkunastu minutach niczego nie przesądza. Radzę wykonać pierwszą próbę po kilku godzinach, a ostateczną ocenę odłożyć do upływu dwóch dób.
Czy można poprosić Google o wyjątek dla swojej domeny?
W dokumentach dla nadawców Google nie przewiduje trybu, w którym odbiorca lub nadawca zwalnia domenę z obowiązku uwierzytelniania. Dodanie adresu do kontaktów ani oznaczenie wcześniejszej wiadomości jako pożądanej nie pomoże, ponieważ odmowa zapada na poziomie serwera, przed doręczeniem. Jedyną skuteczną drogą jest poprawienie rekordów domeny i ustawień źródła wysyłki, tak aby wiadomość przeszła kontrolę SPF lub DKIM.
Zwrotka przyszła, choć nikt w firmie nie wysyłał takiej wiadomości. Co to oznacza?
Najczęściej oznacza to, że ktoś obcy próbował wysłać pocztę z adresem firmy w polu nadawcy, a Gmail ją odrzucił, bo nie przeszła uwierzytelnienia. Zwrotka wraca wtedy na adres, pod który się podszyto. Paradoksalnie jest to dowód, że zabezpieczenia działają. Warto mimo to zmienić hasła do skrzynek, sprawdzić w panelu hostingu, czy z konta nie wychodzi nieznana poczta, i upewnić się, że domena ma rekordy SPF, DKIM oraz DMARC.
Źródła
- Kody i błędy SMTP Gmaila, Pomoc Google Workspace
- Wskazówki dla nadawców e-maili, Pomoc Gmaila
- Wskazówki dla nadawców e-maili – najczęstsze pytania, Pomoc Gmaila
- Konfigurowanie SPF, Pomoc Google Workspace
- Konfigurowanie DKIM, Pomoc Google Workspace
- Konfigurowanie DMARC, Pomoc Google Workspace
- Śledzenie drogi e-maila za pomocą jego pełnego nagłówka, Pomoc Gmaila
- Sprawdzone metody przekazywania e-maili do Gmaila, Pomoc Gmaila
Brak czasu albo ochoty, żeby zająć się tym samodzielnie?
Rekordy DNS, nagłówki wiadomości i angielskie komunikaty serwerów nie muszą być zajęciem właściciela firmy. Chętnie przejmę całość: odczytam zwrotkę, sprawdzę nagłówki i strefę DNS, spiszę wszystkie miejsca, z których firma wysyła pocztę, a potem poprawię rekord SPF, dopilnuję włączenia podpisu DKIM i ustawię DMARC w bezpiecznej kolejności. Na koniec wykonam wysyłki próbne z każdego źródła i przekażę krótkie podsumowanie tego, co zostało zmienione i dlaczego.
Wystarczy przesłać treść zwrotki i nazwę domeny, a resztą zajmę się sam, w razie potrzeby w kontakcie z hostingiem lub wykonawcą strony. Można zadzwonić pod numer 533 525 168 albo napisać na adres info@lukaszwudyka.pl. Odpowiem, co jest przyczyną odrzucania wiadomości i ile potrwa przywrócenie poprawnego doręczania.