Wiadomość z bazą klientów wysłana pod zły adres, włamanie do sklepu internetowego, zgubiony laptop handlowca albo atak, po którym pliki firmy zostały zaszyfrowane. Każde z tych zdarzeń przepisy nazywają naruszeniem ochrony danych osobowych i z każdym wiążą konkretne obowiązki. Właściciel firmy ma na reakcję bardzo mało czasu, a jednocześnie działa pod presją: klienci pytają, pracownicy się denerwują, a informatyk dopiero ustala, co się stało. Właśnie wtedy najłatwiej o błąd.
Ta instrukcja prowadzi przez całą sprawę w kolejności, w jakiej trzeba ją załatwić. Pokazuje, po czym rozpoznać naruszenie, jak ocenić, czy trzeba je zgłosić, gdzie i jak złożyć zgłoszenie do Prezesa Urzędu Ochrony Danych Osobowych, co napisać w zawiadomieniu do klientów oraz jak udokumentować całe zdarzenie. Po lekturze właściciel małej lub średniej firmy będzie wiedział, co zrobić w pierwszych godzinach, czego nie wolno odkładać i jakich pomyłek urząd nie uznaje za usprawiedliwienie.
Najważniejsze w skrócie
- Naruszenie zgłasza się Prezesowi UODO bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia, także w weekend.
- Zgłoszenia nie wymaga tylko takie zdarzenie, przy którym ryzyko dla osób jest mało prawdopodobne, a firma potrafi to wykazać w swojej dokumentacji.
- Formularz elektroniczny jest dostępny na platformie Biznes.gov.pl pod przyciskiem „Załatw online” i wymaga podpisu kwalifikowanego albo profilu zaufanego.
- Gdy brakuje części informacji, w polu 1.A formularza zaznacza się zgłoszenie wstępne, a braki uzupełnia się później zgłoszeniem uzupełniającym.
- Osoby, których dane wyciekły, zawiadamia się indywidualnie i na piśmie wtedy, gdy naruszenie może powodować wysokie ryzyko naruszenia ich praw lub wolności.
- Każde naruszenie, także niezgłoszone, trzeba opisać w wewnętrznej dokumentacji razem z uzasadnieniem oceny ryzyka i podjętymi działaniami.
Po czym poznać naruszenie ochrony danych i od kiedy biegnie termin?
Słowo „wyciek” jest potoczne i zbyt wąskie. Przepisy RODO mówią o naruszeniu ochrony danych osobowych, czyli o naruszeniu bezpieczeństwa, które prowadzi do przypadkowego lub niezgodnego z prawem zniszczenia, utracenia, zmodyfikowania, nieuprawnionego ujawnienia danych albo nieuprawnionego dostępu do nich. Serwis Biznes.gov.pl podaje trzy proste przykłady. Naruszeniem poufności jest wysłanie przez pracownika bazy klientów do osoby postronnej. Naruszeniem dostępności jest zaginięcie pendrive’a z bazą danych. Naruszeniem integralności jest zmiana nazwisk klientów w bazie. Obowiązki powstają więc także wtedy, gdy nikt niczego nie ukradł, a dane po prostu przepadły albo zostały zmienione.
W praktyce małej firmy sygnałem ostrzegawczym bywa wiadomość od klienta, który dostał cudzą fakturę, alert z panelu hostingu o logowaniu z nieznanego miejsca, żądanie okupu na ekranie komputera, zniknięcie telefonu służbowego albo informacja od dostawcy oprogramowania, że doszło u niego do włamania. Jeśli źródłem kłopotu jest przejęta witryna, przyda się osobny plan działania, który opisałem w tekście o zainfekowanej stronie na WordPressie. Warto od razu ustalić, kto jest administratorem danych, bo to na nim ciążą obowiązki. Jest nim firma, która decyduje, po co i w jaki sposób dane są przetwarzane, a nie biuro rachunkowe, dostawca hostingu czy producent programu do faktur.
Termin liczy się od stwierdzenia naruszenia. Urząd Ochrony Danych Osobowych wyjaśnia, że jest to chwila, w której administrator zdobywa wystarczającą wiedzę, aby uznać zdarzenie za naruszenie: wie, że to incydent bezpieczeństwa, że dotyczy danych osobowych i że może doprowadzić do ich utraty, zmiany albo ujawnienia. Nie potrzeba do tego żadnej formalnej czynności, natomiast trzeba dokładnie zanotować dzień i godzinę, bo ta informacja trafia później do zgłoszenia i do dokumentacji. Jeżeli naruszenie wykrył podmiot przetwarzający, na przykład firma hostingowa, ma on obowiązek bez zbędnej zwłoki powiadomić administratora. Decyzję o zgłoszeniu do urzędu i o zawiadomieniu osób podejmuje jednak administrator i to on odpowiada za jej wykonanie.
Co zrobić w pierwszych godzinach, zanim powstanie jakiekolwiek pismo?
Pierwsze godziny decydują o tym, jak duże będą skutki zdarzenia i czy uda się dotrzymać terminu. Urząd wymienia pięć obowiązków, które powstają po stwierdzeniu naruszenia: zaradzenie naruszeniu i jego skutkom, ocena ryzyka, zgłoszenie do organu nadzorczego, zawiadomienie osób oraz udokumentowanie zdarzenia. Zaradzenie jest pierwsze nie bez powodu. Polega na powstrzymaniu i ograniczeniu incydentu, zmniejszeniu jego skutków i przywróceniu bezpieczeństwa. Dopiero na tej podstawie da się rzetelnie ocenić ryzyko i opisać sprawę urzędowi.
- Zanotowanie chwili stwierdzenia Należy zapisać datę i godzinę, w której firma uzyskała pewność, że doszło do naruszenia, oraz sposób, w jaki je wykryto. Od tej chwili liczy się termin 72 godzin.
- Zatrzymanie zdarzenia Trzeba odciąć źródło problemu: zmienić hasła, zablokować przejęte konto, wyłączyć zainfekowane urządzenie z sieci, poprosić omyłkowego odbiorcę o trwałe usunięcie wiadomości i pisemne potwierdzenie.
- Zabezpieczenie śladów Dzienniki logowań, podejrzane wiadomości i zrzuty ekranu zachowuje się w niezmienionej postaci. Bez nich nie da się ustalić zakresu naruszenia ani wykazać urzędowi, co się wydarzyło.
- Ustalenie zakresu Należy spisać, jakie rodzaje danych zostały objęte zdarzeniem, ilu osób to dotyczy, kim one są i czy w zdarzeniu brał udział inny podmiot, na przykład dostawca oprogramowania.
- Wyznaczenie jednej osoby do kontaktu Jedna osoba zbiera informacje, pilnuje terminu i odpowiada na pytania. Jeżeli firma ma inspektora ochrony danych, włącza się go do sprawy od pierwszej chwili.
- Ocena ryzyka i decyzja Na podstawie zebranych faktów ustala się, czy naruszenie wymaga zgłoszenia do Prezesa UODO oraz czy trzeba zawiadomić osoby, których dane dotyczą.
Najczęstszy błąd na tym etapie to czekanie, aż wszystko będzie wiadomo. Urząd wprost wskazuje, że opóźnienia nie usprawiedliwia weekend ani dzień wolny, urlop lub choroba osoby odpowiedzialnej, brak czasu kierownictwa na zatwierdzenie zgłoszenia, trwające wewnętrzne dochodzenie ani zbieranie brakujących informacji. Na tę ostatnią sytuację przepisy przewidują zgłoszenie wstępne, o którym mowa niżej. Drugi błąd to porządki wykonane zbyt gorliwie: przywrócenie kopii zapasowej albo ponowna instalacja systemu przed zabezpieczeniem śladów często niszczy jedyne dowody. Równolegle warto przygotować spokojną komunikację na zewnątrz. Pomaga w tym plan opisany w tekście o tym, co zrobić w pierwszej dobie kryzysu wizerunkowego.
Kto woli nie zajmować się tym samodzielnie, może zadzwonić pod numer 533 525 168 albo napisać na adres info@lukaszwudyka.pl. Pomogę uporządkować fakty, przygotuję treść zawiadomienia dla klientów i komunikatu na stronę firmy oraz dopilnuję, żeby to, co firma mówi publicznie, zgadzało się z tym, co trafia do urzędu. Ocenę prawną zdarzenia zawsze zostawiam prawnikowi lub inspektorowi ochrony danych i w razie potrzeby pomagam znaleźć taką osobę.
Jak ocenić ryzyko i ustalić, kogo trzeba zawiadomić?
Od oceny ryzyka zależy wszystko, co nastąpi później. Urząd wymaga, aby administrator przeprowadzał ją osobno przy każdym stwierdzonym naruszeniu i patrzył przy tym z perspektywy osób, których dane dotyczą, a nie z perspektywy firmy. Nie ocenia się szkody, która już powstała, lecz ryzyko, że powstanie. Trzeba oszacować wagę możliwych konsekwencji i prawdopodobieństwo ich wystąpienia, biorąc pod uwagę rodzaj naruszenia, charakter i zakres danych, łatwość zidentyfikowania osób, dotkliwość skutków, cechy szczególne osób i samej firmy oraz liczbę osób objętych zdarzeniem. Wynik mieści się w jednej z trzech kategorii, a każda oznacza inne obowiązki.
| Wynik oceny | Zgłoszenie do Prezesa UODO | Zawiadomienie osób | Dokumentacja wewnętrzna |
|---|---|---|---|
| Ryzyko mało prawdopodobne | Nie jest wymagane, ale decyzję trzeba umieć uzasadnić. | Nie jest wymagane. | Obowiązkowa, razem z uzasadnieniem braku zgłoszenia. |
| Ryzyko | Wymagane bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin. | Nie jest wymagane i nie jest zalecane. | Obowiązkowa. |
| Wysokie ryzyko | Wymagane bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin. | Wymagane bez zbędnej zwłoki, indywidualnie. | Obowiązkowa, razem z treścią zawiadomienia. |
Brak ryzyka to wyjątek, a nie wygodne wyjście. Urząd podaje jako przykłady ujawnienie danych, które i tak są publicznie dostępne, utratę danych zaszyfrowanych w sposób czyniący je nieczytelnymi, gdy klucz nie został naruszony, a firma ma kopię zapasową, oraz zdarzenia, którym definitywnie zaradzono. W każdym takim przypadku wnioski z analizy trzeba odnotować w wewnętrznej ewidencji, ponieważ organ może zwrócić się o uzasadnienie decyzji o niezgłaszaniu. Ocena nie jest też wydana raz na zawsze: gdy pojawiają się nowe ustalenia, należy ją zaktualizować.
O wysokim ryzyku świadczą między innymi dane wrażliwe, takie jak informacje o zdrowiu, poglądach, przekonaniach czy sytuacji finansowej, a także dane powszechnie używane do potwierdzania tożsamości i zawierania umów, czyli numer PESEL oraz seria i numer dowodu osobistego. Ryzyko rośnie wraz z zakresem danych i liczbą osób. Jeżeli wysokie ryzyko dotyczy tylko części osób, zawiadamia się wyłącznie tę część.
Jak zgłosić naruszenie Prezesowi UODO krok po kroku?
Zgłoszenia dokonuje administrator albo jego pełnomocnik. Urząd wskazuje jako podstawową drogę dedykowany formularz elektroniczny na platformie Biznes.gov.pl, który jest odwzorowaniem formularza publikowanego na stronie urzędu. Samo zgłoszenie nie wymaga opłaty; opłata skarbowa pojawia się jedynie wtedy, gdy składa je pełnomocnik i dołącza pełnomocnictwo. W opracowaniu UODO o naruszeniach wymieniono także inne sposoby: przesłanie wypełnionego formularza na elektroniczną skrzynkę podawczą urzędu na platformie ePUAP, pismo ogólne oraz pocztę tradycyjną. Radzę trzymać się formularza elektronicznego, bo prowadzi przez wszystkie wymagane pola i od razu daje potwierdzenie złożenia.
- Przygotowanie podpisu Przed rozpoczęciem należy upewnić się, że osoba uprawniona do reprezentowania firmy ma działający profil zaufany albo kwalifikowany podpis elektroniczny. Bez tego zgłoszenia nie da się wysłać.
- Otwarcie usługi Na platformie Biznes.gov.pl otwiera się stronę usługi „Zgłoś naruszenie ochrony danych osobowych” i naciska przycisk „Załatw online”, który przenosi do e-usługi.
- Wybór typu zgłoszenia W polu 1.A zaznacza się jedną z trzech możliwości: kompletne/jednorazowe, wstępne albo uzupełniające/zmieniające. Wybór zależy od tego, ile firma wie w chwili wysyłki.
- Opisanie zdarzenia W kolejnych częściach formularza podaje się dane administratora, okoliczności i czas naruszenia, rodzaje danych, liczbę osób, możliwe konsekwencje oraz zastosowane i planowane środki.
- Wskazanie osoby do kontaktu Podaje się imię, nazwisko i dane kontaktowe inspektora ochrony danych albo innego punktu kontaktowego, czyli adres poczty elektronicznej lub numer telefonu, pod którym urząd szybko uzyska wyjaśnienia.
- Sprawdzenie załączników Przed wysłaniem należy upewnić się, że dołączono wszystkie pliki, w szczególności treść zawiadomienia skierowanego do osób, jeśli została przygotowana w osobnym dokumencie.
- Podpisanie i wysłanie Zgłoszenie podpisuje się profilem zaufanym albo podpisem kwalifikowanym. Po wysłaniu system wydaje potwierdzenie złożenia, które trzeba zachować w dokumentacji zdarzenia.
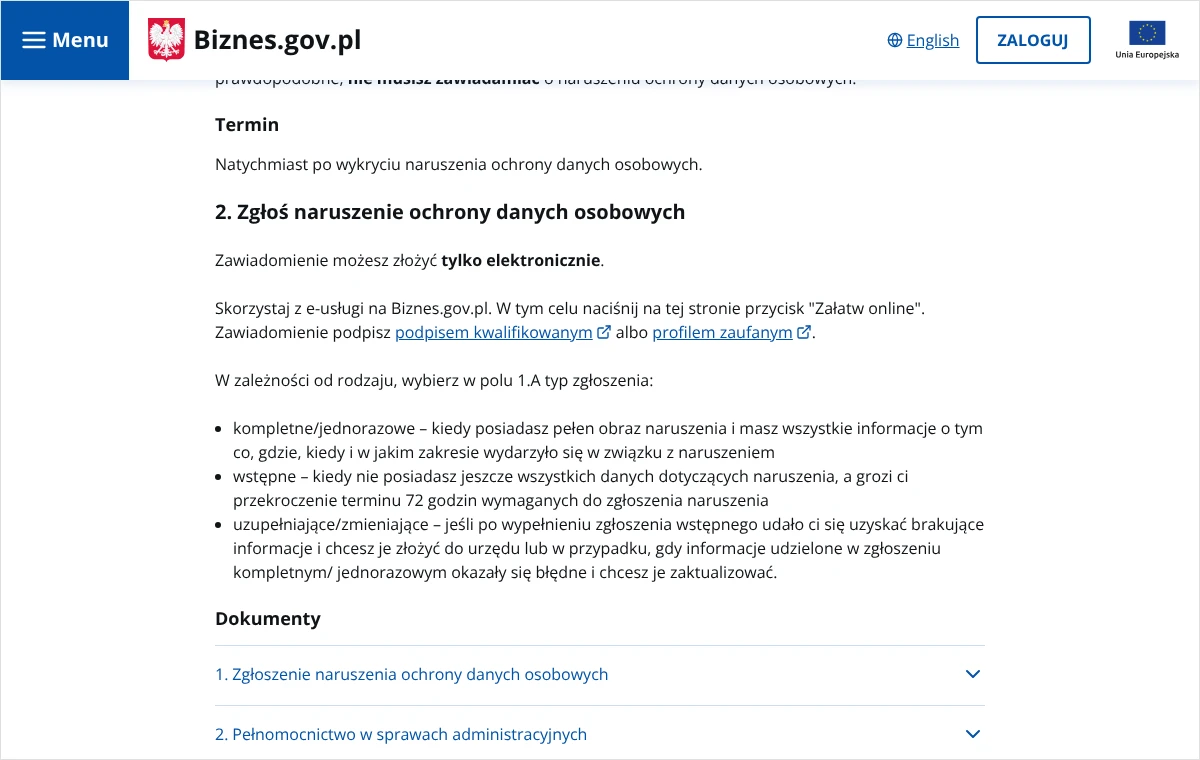
Wybór typu zgłoszenia sprawia najwięcej kłopotu, a jest prosty. Zgłoszenie kompletne składa się wtedy, gdy firma ma pełny obraz zdarzenia: wie, co, gdzie, kiedy i w jakim zakresie się stało. Zgłoszenie wstępne służy sytuacji, w której część informacji jest jeszcze nieznana, a termin 72 godzin się kończy. Przekazuje się wtedy to, co wiadomo, i uzupełnia resztę, gdy tylko zostanie ustalona. Zgłoszenie uzupełniające lub zmieniające składa się po zgłoszeniu wstępnym albo wtedy, gdy informacje podane w zgłoszeniu kompletnym okazały się błędne. Przepisy pozwalają udzielać informacji sukcesywnie, pod warunkiem że dzieje się to bez zbędnej zwłoki.
Jeżeli termin 72 godzin już minął, zgłoszenie nadal trzeba złożyć, a do niego dołączyć wyjaśnienie przyczyn opóźnienia. Im dłużej firma zwleka, tym trudniej to opóźnienie obronić. Przy zdarzeniach związanych z podejrzanymi załącznikami, phishingiem, szantażem albo złośliwym oprogramowaniem urząd zachęca, aby zgłosić incydent również do zespołu CERT Polska, a datę i numer tego zgłoszenia podać urzędowi, na przykład w zgłoszeniu uzupełniającym.
Co wpisać w zgłoszeniu, żeby urząd nie musiał dopytywać?
Przepisy określają minimum. Zgłoszenie musi opisywać charakter naruszenia, w miarę możliwości ze wskazaniem kategorii i przybliżonej liczby osób oraz kategorii i przybliżonej liczby wpisów danych. Musi zawierać dane kontaktowe inspektora ochrony danych lub innego punktu kontaktowego, opis możliwych konsekwencji oraz opis środków zastosowanych lub proponowanych w celu zaradzenia naruszeniu i ograniczenia jego skutków. Urząd podkreśla, że opis ma być na tyle szczegółowy i jasny, aby dało się ocenić całe zdarzenie: co się stało, jakich kategorii danych dotyczyło, kiedy i gdzie do tego doszło oraz czy uczestniczyły w tym inne podmioty, na przykład operator pocztowy, dostawca usług informatycznych albo biuro księgowe.
Dobre zgłoszenie mówi konkretami. Zamiast ogólnego stwierdzenia, że doszło do ujawnienia danych klientów, należy napisać, że określonego dnia o określonej godzinie pracownik działu sprzedaży wysłał arkusz z imionami, nazwiskami, adresami i numerami telefonów wskazanej liczby klientów na błędny adres poczty elektronicznej, że pomyłkę wykryto po określonym czasie, a odbiorca potwierdził usunięcie pliku. Przy konsekwencjach wymienia się skutki pasujące do zakresu danych. Przy numerze PESEL będzie to ryzyko zaciągnięcia zobowiązań na cudze nazwisko, a przy danych o zdrowiu ryzyko dyskryminacji i naruszenia dóbr osobistych. Wpisywanie skutków, które nie mają związku z utraconymi danymi, urząd uznaje za błąd.
Warto dodać także to, czego przepis wprost nie wymienia, a co urząd zaleca: uzasadnienie oceny ryzyka, działania zaradcze już wykonane i zaplanowane wraz z terminem realizacji, środki, które mają zapobiec podobnym zdarzeniom, oraz szczegóły zawiadomienia osób, czyli datę, treść, metodę i liczbę zawiadomionych. Jeżeli firma uznała, że osób zawiadamiać nie trzeba, podaje uzasadnienie tej decyzji. Zgłoszenie powinno być rzetelne i zwięzłe. Informacje niepełne oraz nadmiarowe wydłużają weryfikację i opóźniają reakcję. Samo zgłoszenie nie przesądza o winie firmy i nie wszczyna automatycznie postępowania, dlatego nie ma powodu, aby cokolwiek w nim łagodzić albo przemilczać.
Jak zawiadomić osoby, których dane wyciekły?
Zawiadomienie osób jest osobnym obowiązkiem i nie zastępuje go zgłoszenie do urzędu. Powstaje wtedy, gdy naruszenie może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych, a jego celem jest danie ludziom szansy na ochronę przed skutkami: zmianę hasła, zastrzeżenie numeru PESEL, ostrożność wobec podejrzanych telefonów. Dlatego liczy się czas. Przepisy wymagają działania bez zbędnej zwłoki i nie wiążą go z terminem 72 godzin, więc przy bezpośrednim zagrożeniu szkodą zawiadomienie powinno wyjść tak szybko, jak to rozsądnie możliwe. Wyjątkowo można je wstrzymać, gdy wynika to z zaleceń organów ścigania badających sprawę.
Jaką drogą i w jakiej formie wysłać zawiadomienie?
Zawiadomienie ma być indywidualne i bezpośrednie. Urząd wymienia jako odpowiednie środki wiadomość SMS, pocztę elektroniczną, pocztę tradycyjną oraz osobiste przekazanie informacji. Odbiorca musi mieć możliwość wielokrotnego zapoznania się z treścią, dlatego zasadą jest forma pisemna, a odstąpić od niej można wyłącznie na żądanie osoby, której dane dotyczą. Wiadomość musi być przeznaczona tylko do tego celu. Nie wolno łączyć jej z reklamą, biuletynem ani inną korespondencją. Jeżeli skutki naruszenia różnią się w poszczególnych grupach osób, treść dostosowuje się do każdej grupy. Gdy wybrana metoda zawiodła, na przykład adres jest nieaktualny, trzeba spróbować innego kanału, a w ostateczności przekazać informację przy najbliższym kontakcie z daną osobą.
- Ustalenie listy odbiorców Na podstawie oceny ryzyka wskazuje się osoby, wobec których ryzyko jest wysokie, i zbiera ich aktualne dane kontaktowe. Pozostałych osób nie zawiadamia się.
- Przygotowanie treści Tekst pisze się jasnym i prostym językiem, bez żargonu prawniczego i technicznego, tak aby odbiorca bez trudu znalazł w nim to, co go dotyczy.
- Wybór kanału Wybiera się drogę, która daje największą pewność dotarcia, najczęściej pocztę elektroniczną lub list, a przy pilnym zagrożeniu dodatkowo wiadomość SMS.
- Wysyłka w osobnej wiadomości Zawiadomienie wysyła się jako samodzielną wiadomość z jednoznacznym tematem. Przy wysyłce do wielu osób adresy umieszcza się w polu ukrytej kopii albo wysyła wiadomości pojedynczo.
- Zachowanie dowodów W dokumentacji odnotowuje się datę, treść, metodę i liczbę zawiadomionych osób. Te same informacje przekazuje się urzędowi w zgłoszeniu lub jego uzupełnieniu.
Co musi znaleźć się w treści?
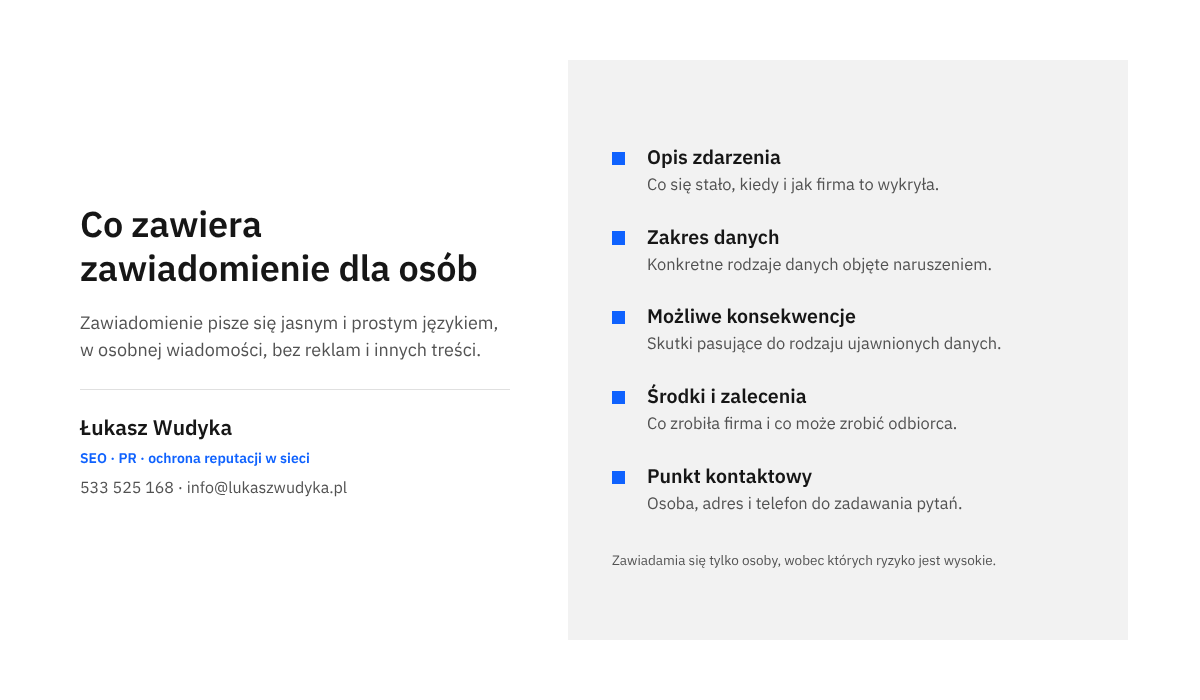
Zawiadomienie opisuje charakter naruszenia oraz zawiera co najmniej dane kontaktowe inspektora ochrony danych lub innego punktu kontaktowego, opis możliwych konsekwencji i opis środków zastosowanych lub proponowanych przez firmę, w tym środków, które ograniczają negatywne skutki. Urząd zaleca dodać podstawowe informacje o administratorze i innych podmiotach związanych ze zdarzeniem, okoliczności naruszenia z datami, rodzaj i zakres danych oraz zalecenia, co poszkodowany może zrobić sam. Przy ujawnieniu imienia i nazwiska z numerem PESEL urząd podaje jako przykład zalecenie zastrzeżenia numeru PESEL. Poniższe sformułowania pokazują ton i poziom szczegółowości; każdą firmę obowiązują oczywiście jej własne fakty.
| Element zawiadomienia | Przykładowe sformułowanie |
|---|---|
| Co się stało | W dniu [data] osoba nieuprawniona uzyskała dostęp do systemu zamówień naszego sklepu. Dostęp zablokowano tego samego dnia. |
| Jakie dane | Zdarzenie objęło imię i nazwisko, adres dostawy, numer telefonu oraz adres poczty elektronicznej. Hasła i dane kart nie zostały ujawnione. |
| Możliwe konsekwencje | Dane mogą zostać użyte do prób wyłudzenia informacji przez telefon lub wiadomości podszywające się pod nasz sklep. |
| Co zrobiła firma | Zmieniliśmy wszystkie hasła dostępowe, usunęliśmy lukę i zgłosiliśmy naruszenie Prezesowi UODO. |
| Zalecenia dla odbiorcy | Zalecamy ostrożność wobec wiadomości z prośbą o dopłatę lub podanie danych oraz zmianę hasła do konta w sklepie. |
| Kontakt | Pytania przyjmuje [imię i nazwisko], adres: [adres poczty elektronicznej], telefon: [numer]. |
Kiedy wolno zrezygnować z listów do każdej osoby?
Przepisy przewidują trzy wyjątki. Zawiadomienie nie jest wymagane, gdy jeszcze przed naruszeniem dane objęto środkami ochrony, które czynią je nieczytelnymi dla osób nieuprawnionych, na przykład skutecznym szyfrowaniem. Nie jest wymagane także wtedy, gdy po zdarzeniu firma natychmiast zastosowała środki, które wyeliminowały prawdopodobieństwo wysokiego ryzyka. Trzeci wyjątek dotyczy sytuacji, w której indywidualne zawiadomienie wymagałoby niewspółmiernie dużego wysiłku. Wtedy jednak obowiązek nie znika, lecz zmienia formę: firma wydaje publiczny komunikat albo stosuje podobny, równie skuteczny środek. Urząd opisuje przykład pożaru, w którym spłonęła papierowa dokumentacja kilku tysięcy klientów i nie było skąd wziąć ich adresów, więc komunikat ukazał się na stronie internetowej i w lokalnych gazetach.
Komunikat publiczny musi dawać każdej osobie realną szansę zapoznania się z treścią, czyli znajdować się w widocznym miejscu i być dostępny przez długi czas. Trzeba też umieć wykazać, dlaczego skorzystano z wyjątku. Sama liczba klientów zwykle nie wystarczy, jeśli firma ma ich adresy poczty elektronicznej. Niezależnie od obowiązku prawnego warto przygotować krótką informację na stronę firmy i do mediów społecznościowych, bo pytania i tak się pojawią. Jak ją ułożyć, gdy fakty są jeszcze ustalane, pokazuję w tekście o oświadczeniu tymczasowym, a o tym, jak wyrazić ubolewanie bez pustych formuł, w tekście o przeprosinach firmy.
Po czym poznać, że obowiązki zostały wykonane, i co dalej?
Po wysłaniu formularza firma otrzymuje potwierdzenie złożenia i to ono jest dowodem dotrzymania terminu. Nie oznacza jeszcze końca sprawy. Jeżeli złożono zgłoszenie wstępne, obowiązek pozostaje otwarty do chwili przekazania brakujących informacji. Urząd może też zwrócić się o dodatkowe wyjaśnienia, dlatego osoba wskazana do kontaktu powinna być rzeczywiście dostępna pod podanym adresem i telefonem. Zdarza się, że organ oceni ryzyko inaczej niż firma i nakaże zawiadomienie osób albo poprawienie treści zawiadomienia w wyznaczonym, krótkim terminie. Najlepszą ochroną przed taką sytuacją jest rzetelna ocena ryzyka i zawiadomienie przygotowane starannie już za pierwszym razem.
Drugim sprawdzianem jest dokumentacja. Administrator dokumentuje wszystkie naruszenia, także te, których nie zgłosił, a zapis ma obejmować okoliczności zdarzenia, jego skutki i podjęte działania zaradcze. Urząd zaleca odnotować również uzasadnienie oceny ryzyka, datę i szczegóły zgłoszenia albo powody jego braku oraz szczegóły zawiadomienia osób. Prowadzenie osobnego rejestru nie jest obowiązkowe, ale znacznie ułatwia porządek. Warto wiedzieć, że urząd nie zaleca wpisywania do takiego rejestru danych osobowych, ponieważ przepisy nie określają terminu, po którym informacje o naruszeniach można usunąć, i należy je przechowywać długo. Dokumentację aktualizuje się przy każdej nowej informacji o zdarzeniu.
Po zamknięciu formalności zostają dwie sprawy. Pierwsza to środki, które zmniejszą ryzyko powtórki: uwierzytelnianie wieloskładnikowe, szyfrowanie urządzeń przenośnych, regularne aktualizacje, kopie zapasowe odseparowane od głównej bazy, korzystanie z pola ukrytej kopii przy wysyłce do wielu odbiorców oraz szkolenie pracowników. Druga to zaufanie klientów. Firma, która szybko i uczciwie powiedziała, co się stało i co zrobiła, wychodzi z takiego zdarzenia w znacznie lepszej kondycji niż ta, o której wycieku klienci dowiedzieli się od kogoś innego. Uważam, że najgorszym wyborem jest milczenie w nadziei, że nikt nie zauważy.
Najczęstsze pytania
Czy termin 72 godzin biegnie także w sobotę, niedzielę i święta?
Tak. Urząd Ochrony Danych Osobowych wskazuje wprost, że naruszenie należy zgłosić nie później niż w ciągu 72 godzin od jego stwierdzenia niezależnie od dni wolnych od pracy, a przepisy nie przewidują wstrzymania biegu terminu z tego powodu. Jeżeli zdarzenie wykryto w piątek po południu, termin upływa w poniedziałek po południu. Dlatego osoba, która może złożyć zgłoszenie, powinna mieć zastępcę z dostępem do podpisu.
Co zrobić, gdy po trzech dniach firma wciąż nie wie, ilu osób dotyczy wyciek?
Należy złożyć zgłoszenie wstępne i podać w nim informacje, które są już znane, także przybliżone. W formularzu zaznacza się ten typ zgłoszenia w polu 1.A. Brakujące dane przekazuje się później zgłoszeniem uzupełniającym, bez zbędnej zwłoki po ich ustaleniu. Czekanie na zakończenie wewnętrznych ustaleń urząd wymienia wśród powodów, które nie usprawiedliwiają opóźnienia.
Czy każdą pomyłkę z danymi trzeba zgłaszać do urzędu?
Nie. Zgłoszenia nie wymaga naruszenie, przy którym jest mało prawdopodobne, aby skutkowało ryzykiem naruszenia praw lub wolności osób. Przykładem jest utrata nośnika zaszyfrowanego w sposób uniemożliwiający odczyt, gdy klucz pozostał bezpieczny, a firma ma kopię danych. Taką ocenę trzeba jednak zapisać w wewnętrznej dokumentacji razem z uzasadnieniem, ponieważ urząd może o nie zapytać.
Wyciek nastąpił u dostawcy oprogramowania. Kto składa zgłoszenie?
Co do zasady administrator, czyli firma, która powierzyła dane dostawcy. Podmiot przetwarzający ma obowiązek bez zbędnej zwłoki poinformować administratora o stwierdzonym naruszeniu. Przed zgłoszeniem warto uzyskać od dostawcy potwierdzenie, że incydent objął dane związane z działalnością firmy. Dostawca może zgłosić naruszenie w imieniu administratora tylko wtedy, gdy ma na to jego pisemne zezwolenie, a odpowiedzialność i tak pozostaje po stronie administratora.
Czy zgłoszenie do Prezesa UODO oznacza automatycznie karę?
Nie. Urząd wyjaśnia, że samo zgłoszenie nie świadczy o winie zgłaszającego, nie przesądza o naruszeniu przepisów i nie wszczyna automatycznie formalnego postępowania. Jest przejawem odpowiedzialności za osoby, których dane dotyczą. Z informacji publikowanych przez urząd wynika natomiast, że kary nakładano właśnie za brak zgłoszenia i za niezawiadomienie osób. Nie da się obiecać konkretnego wyniku sprawy, ale ukrywanie zdarzenia jest drogą wyraźnie bardziej ryzykowną.
Czy wystarczy opublikować komunikat na stronie zamiast pisać do klientów?
Zwykle nie. Zasadą jest zawiadomienie indywidualne i bezpośrednie. Komunikat publiczny zastępuje je tylko wtedy, gdy dotarcie do każdej osoby wymagałoby niewspółmiernie dużego wysiłku, na przykład gdy firma utraciła dane kontaktowe. Musi być wtedy widoczny i długo dostępny, a firma powinna umieć wykazać, dlaczego wybrała tę drogę. Komunikat na stronie może natomiast uzupełniać wysłane wiadomości.
Źródła
- W jaki sposób zgłosić Prezesowi UODO naruszenie ochrony danych osobowych?, Urząd Ochrony Danych Osobowych
- Jakie naruszenia trzeba zgłosić Prezesowi UODO, a jakie nie wymagają zgłoszenia?, Urząd Ochrony Danych Osobowych
- W jakim terminie należy zgłosić naruszenie Prezesowi UODO?, Urząd Ochrony Danych Osobowych
- Naruszenia ochrony danych osobowych należy zgłaszać Prezesowi UODO bez zbędnej zwłoki, Urząd Ochrony Danych Osobowych
- Zgłoś naruszenie ochrony danych osobowych, Biznes.gov.pl
- Administrator musi zgłosić wyciek, do którego doszło w podmiocie przetwarzającym, Urząd Ochrony Danych Osobowych
- Jest już dostępny zaktualizowany poradnik dotyczący naruszeń ochrony danych osobowych, Urząd Ochrony Danych Osobowych
- Inne obowiązki i przepisy związane z naruszeniami, Urząd Ochrony Danych Osobowych
Brak czasu albo ochoty, żeby zająć się tym samodzielnie?
Wyciek danych zwykle przychodzi w najgorszym możliwym tygodniu i trudno wtedy o spokojną pracę nad formularzami, terminami i każdym słowem wiadomości do klientów. Mogę przejąć tę część pracy. Zbieram fakty w jedną spójną chronologię, przygotowuję zrozumiałe zawiadomienie dla osób, których dane dotyczą, komunikat na stronę i odpowiedzi na pytania klientów oraz mediów, a także pomagam uporządkować dokumentację zdarzenia. Pilnuję przy tym, żeby wszystkie teksty mówiły to samo i nie obiecywały więcej, niż firma może dotrzymać.
Kwestie ściśle prawne, w tym ocenę ryzyka i samo zgłoszenie, najlepiej prowadzić z prawnikiem albo inspektorem ochrony danych, z którym chętnie współpracuję. Wystarczy zadzwonić pod numer 533 525 168 albo napisać na adres info@lukaszwudyka.pl i w kilku zdaniach opisać, co się stało i kiedy to wykryto. Im wcześniej, tym więcej da się zrobić spokojnie i w terminie.



